
「生成AIを使ってみたいが、情報漏洩が怖くて手が出せない」——中小企業の経営者の方から、こうした相談をよくいただきます。ニュースで見た漏洩事例、取引先からの「入力していい情報だけにしてください」という一言、社内から上がる「本当に大丈夫なんですか」という不安の声。背中を押す材料より、足を止める材料のほうが目に入りやすいのが実情です。
結果として起きるのが、「情報漏洩が怖いので、当面は様子見にします」という判断です。一見、安全な選択に見えます。しかし実際には、リスクを避けているのではなく、正体不明のまま放置しているだけのことが少なくありません。正体の分からない恐怖は、実際のリスクより大きく見えるものです。
この記事では、生成AIで実際に情報が漏れる経路を分解し、「危険な使い方」と「実は問題ない使い方」の境界線をどう引くか、そして中小企業が無理なく安全な範囲を決めるための実践手順までを整理します。
「情報漏洩が怖い」という感覚は間違っていない、ただし正体を分解すれば対処できる
「情報漏洩が怖い」という感覚そのものは間違っていません。生成AIに機密情報を入力してしまい、社内での利用が制限される事態に至った企業の例は実際に報じられていますし、中小企業だからといって狙われないわけでもありません。ただし、この恐怖の多くは「具体的に何が危険で、何がそうでないか」を分解しないまま、生成AI全体に対する漠然とした不安として処理されてしまっている状態です。
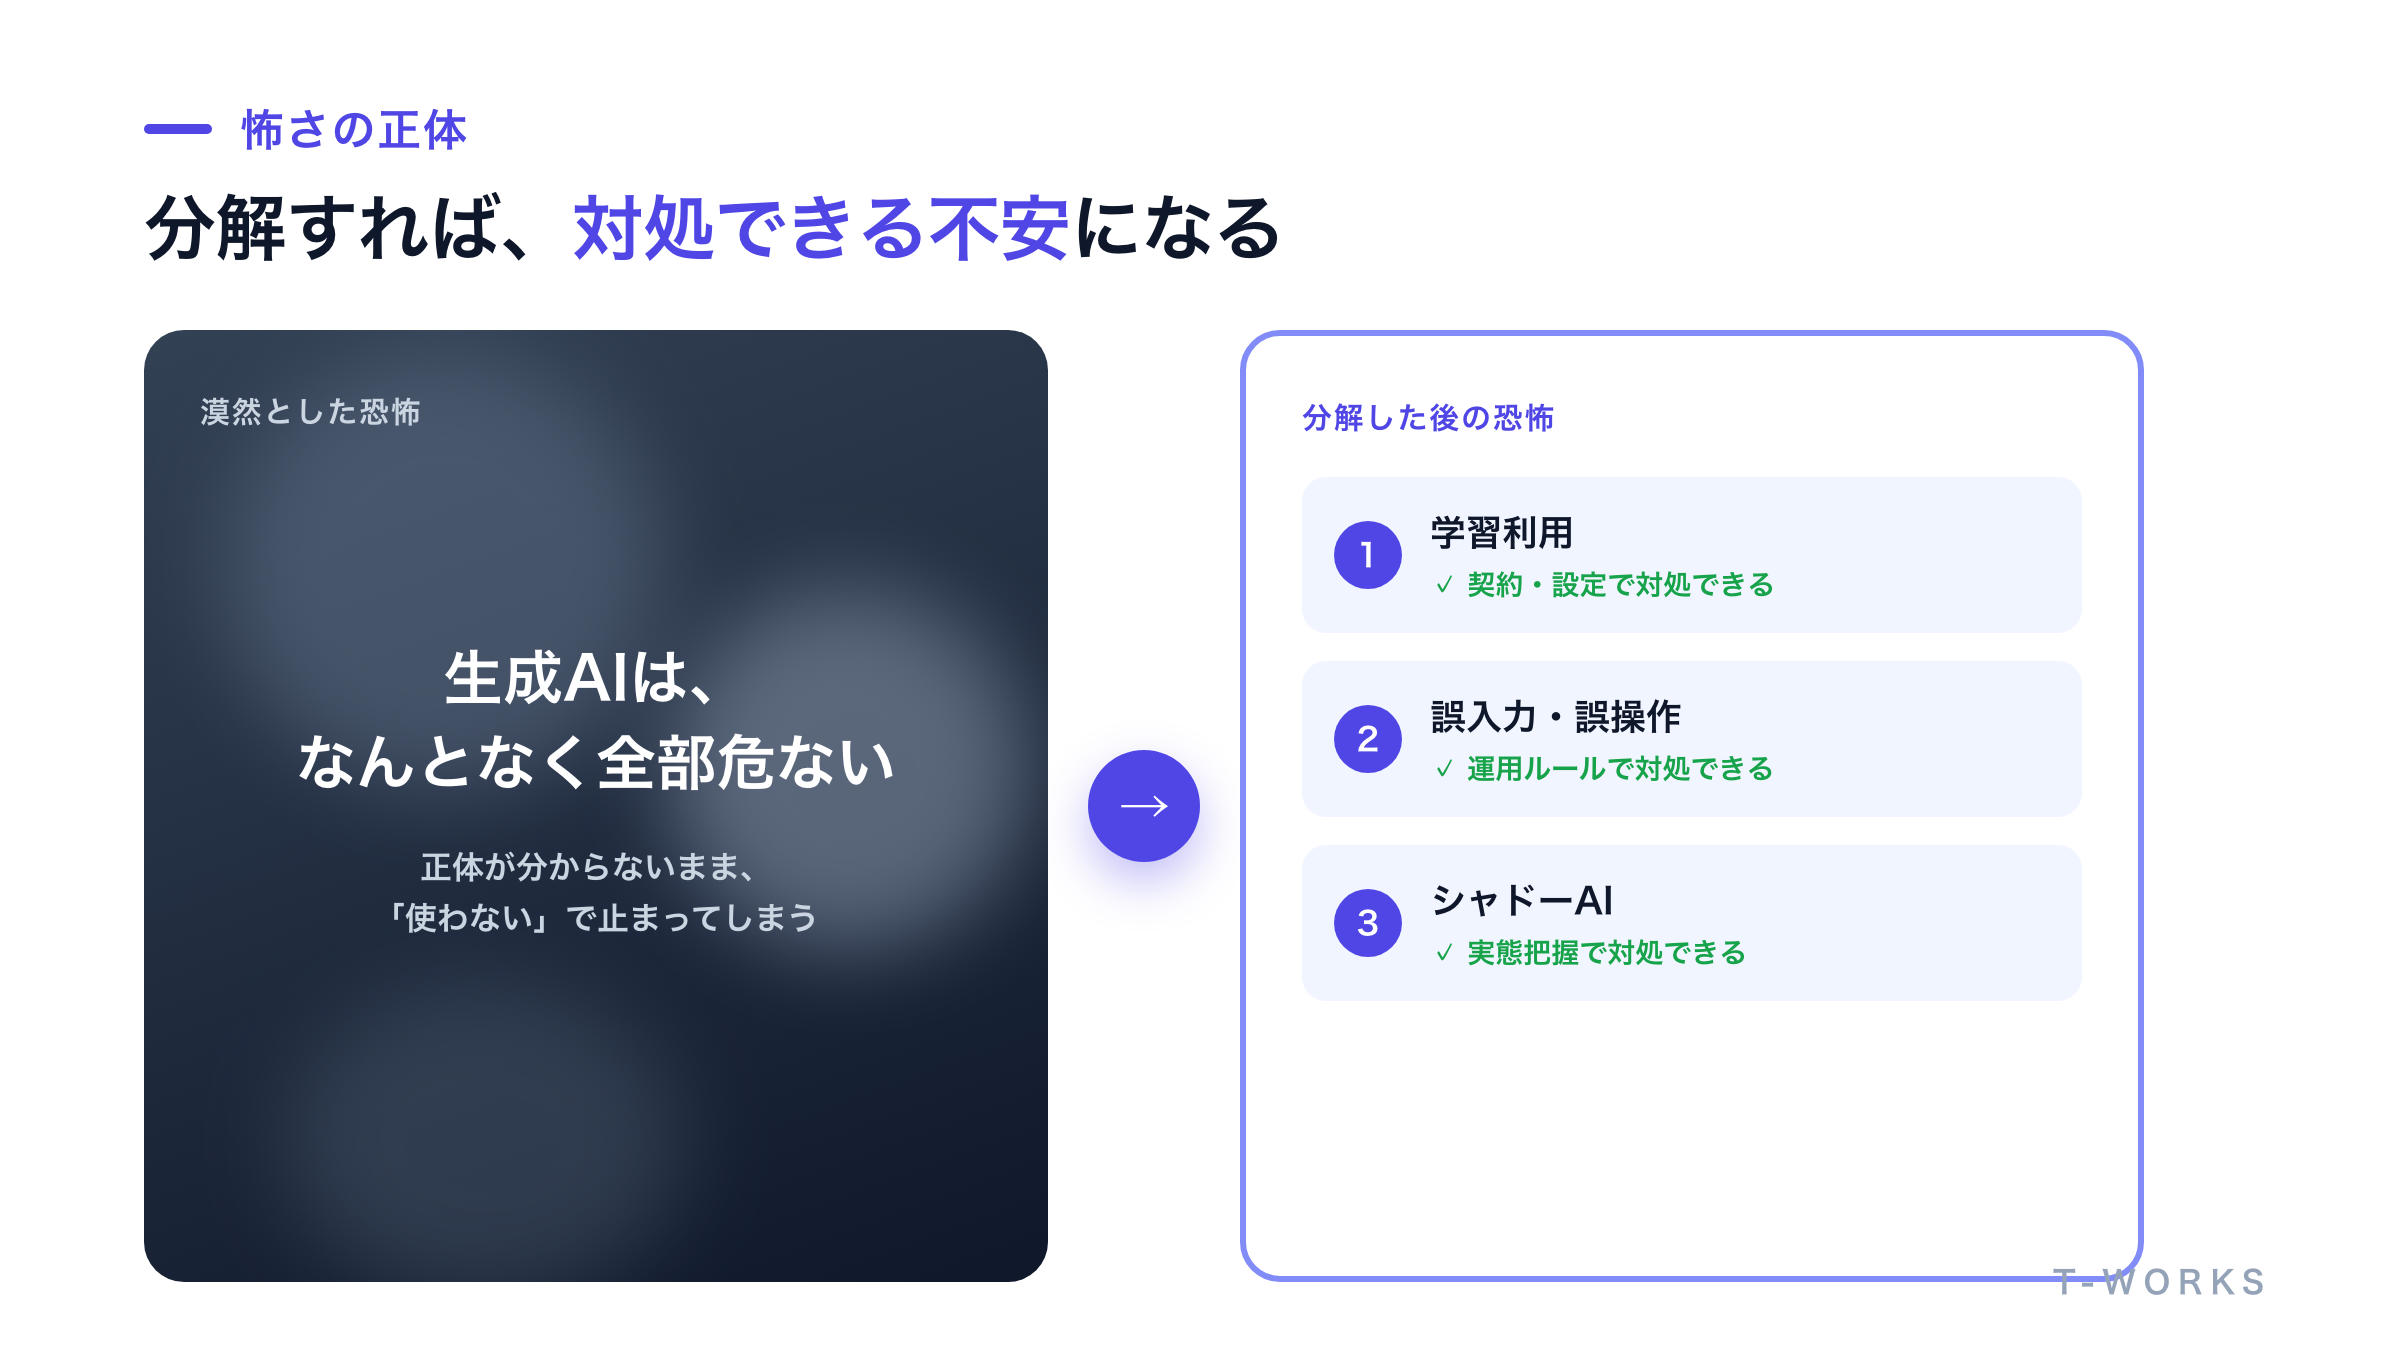
漠然とした恐怖のまま判断を先送りにすると、会社の状態は両極端のどちらかに振れます。ひとつは「怖いので誰にも使わせない」という全面停止。もうひとつは、会社が明確な判断を示さないまま、現場が個々の判断で無料のツールをこっそり使い始める状態です。後者はAI業務改善とは何かで整理した3つのレイヤーのうち、最も手軽な「レイヤー1(対話ツールとしての利用)」が、会社の統制が及ばないまま広がってしまうケースにあたります。どちらの結果も、「怖いから慎重になった」のではなく、「判断を先送りにした」だけという点は同じです。
怖さの正体を分解し、境界線を決めることは、リスクを避けるためだけでなく、会社の統制を保ったまま生成AIを活用していくためにも必要な作業です。
生成AIで情報が漏れる3つの経路|怖さの正体を分解する
生成AIによる情報漏洩は、突き詰めると3つの経路のいずれかでしか起きません。「学習利用」「誤入力・誤操作」「シャドーAI」です。この3つを分けて理解するだけで、対処すべき対象がはっきりします。
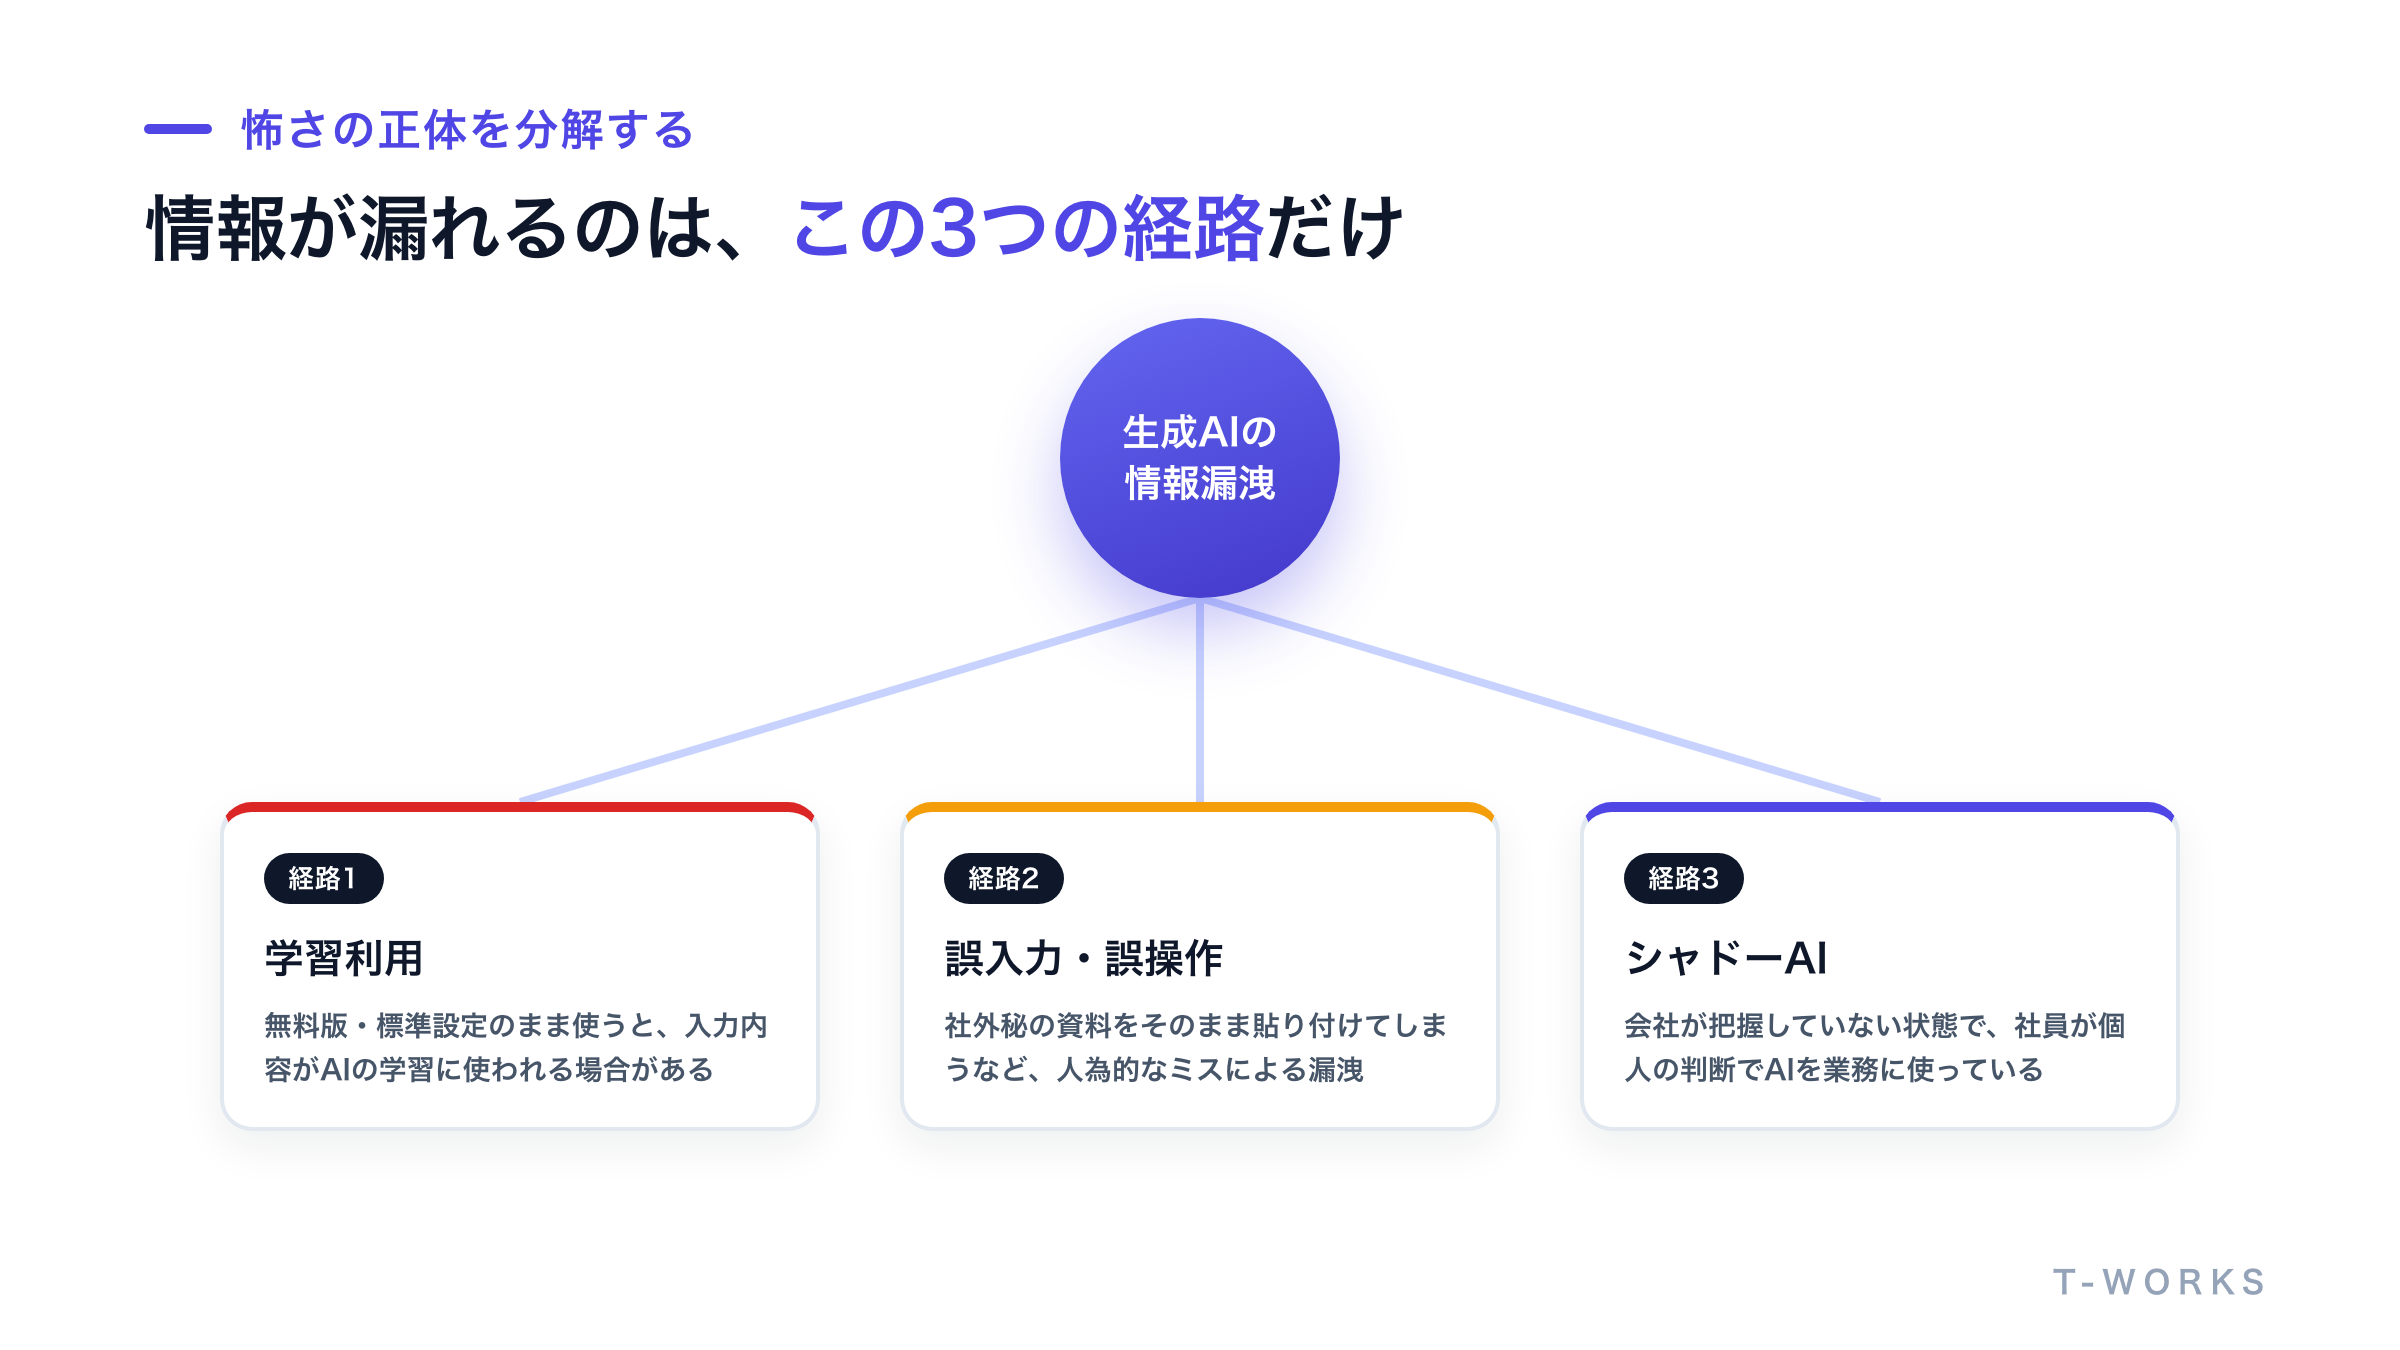
- 経路1:学習利用。 個人向けの無料版・標準設定のまま利用すると、入力した内容がAIの学習に利用される場合があります。契約プランの選択や、学習に使わない設定(オプトアウト)で防げる経路です。
- 経路2:誤入力・誤操作。 「まあ大丈夫だろう」という思い込みで、社外秘の資料をそのまま貼り付けてしまう、コピペの範囲を誤って個人情報まで含めてしまうといった、人為的なミスです。運用ルールと確認習慣で防げる経路です。
- 経路3:シャドーAI。 会社が把握・許可していない状態で、社員が個人の判断で無料のAIツールを業務に使っている状態です。何が入力されているかを会社側が把握できていないこと自体がリスクであり、実態把握と受け皿づくりで防ぐ経路です。
重要なのは、この3つの経路はそれぞれ対処法が違うという点です。学習利用は契約・設定の話、誤入力は運用ルールの話、シャドーAIは実態把握と受け皿づくりの話であり、「とにかく気をつける」という精神論ひとつでまとめて防げるものではありません。
「危険な使い方」と「実は問題ない使い方」の境界線
生成AIが危険かどうかを決めるのは、AIそのものではなく、「何を」「どの環境で」「どう使うか」の組み合わせです。同じChatGPTでも、使い方次第で危険にも、まったく問題ない道具にもなります。
危険な使い方(避けるべき) | 実は問題ない使い方 |
|---|---|
顧客名・連絡先・契約金額を含む文章を、そのまま貼り付けて要約させる | 個人名や金額を伏せた、一般化した文章のたたき台を作らせる |
未公開の決算数値や事業計画を、そのまま入力して分析させる | 公開資料や一般的な業界動向をもとに、アイデア出しをさせる |
顧客の個人情報が入ったファイルを、そのままアップロードして整形させる | 社内の言い回しやフォーマットを統一するための、文章校正をさせる |
会社が把握していない無料アカウントで、誰が何を入力したか分からない状態で使う | 法人契約・学習除外設定済みのアカウントで、入力範囲を決めたうえで使う |
この境界線は、次の3つの軸で決まります。
- 軸1:入力する情報の機密度。 一般的な文章か、個人情報・契約金額・未公開情報を含むか。
- 軸2:利用する環境の統制レベル。 個人の無料アカウントか、法人契約・学習除外設定済みか。
- 軸3:出力の使われ方。 社内の下書きにとどまるか、そのまま外部に出たり意思決定に使われたりするか。
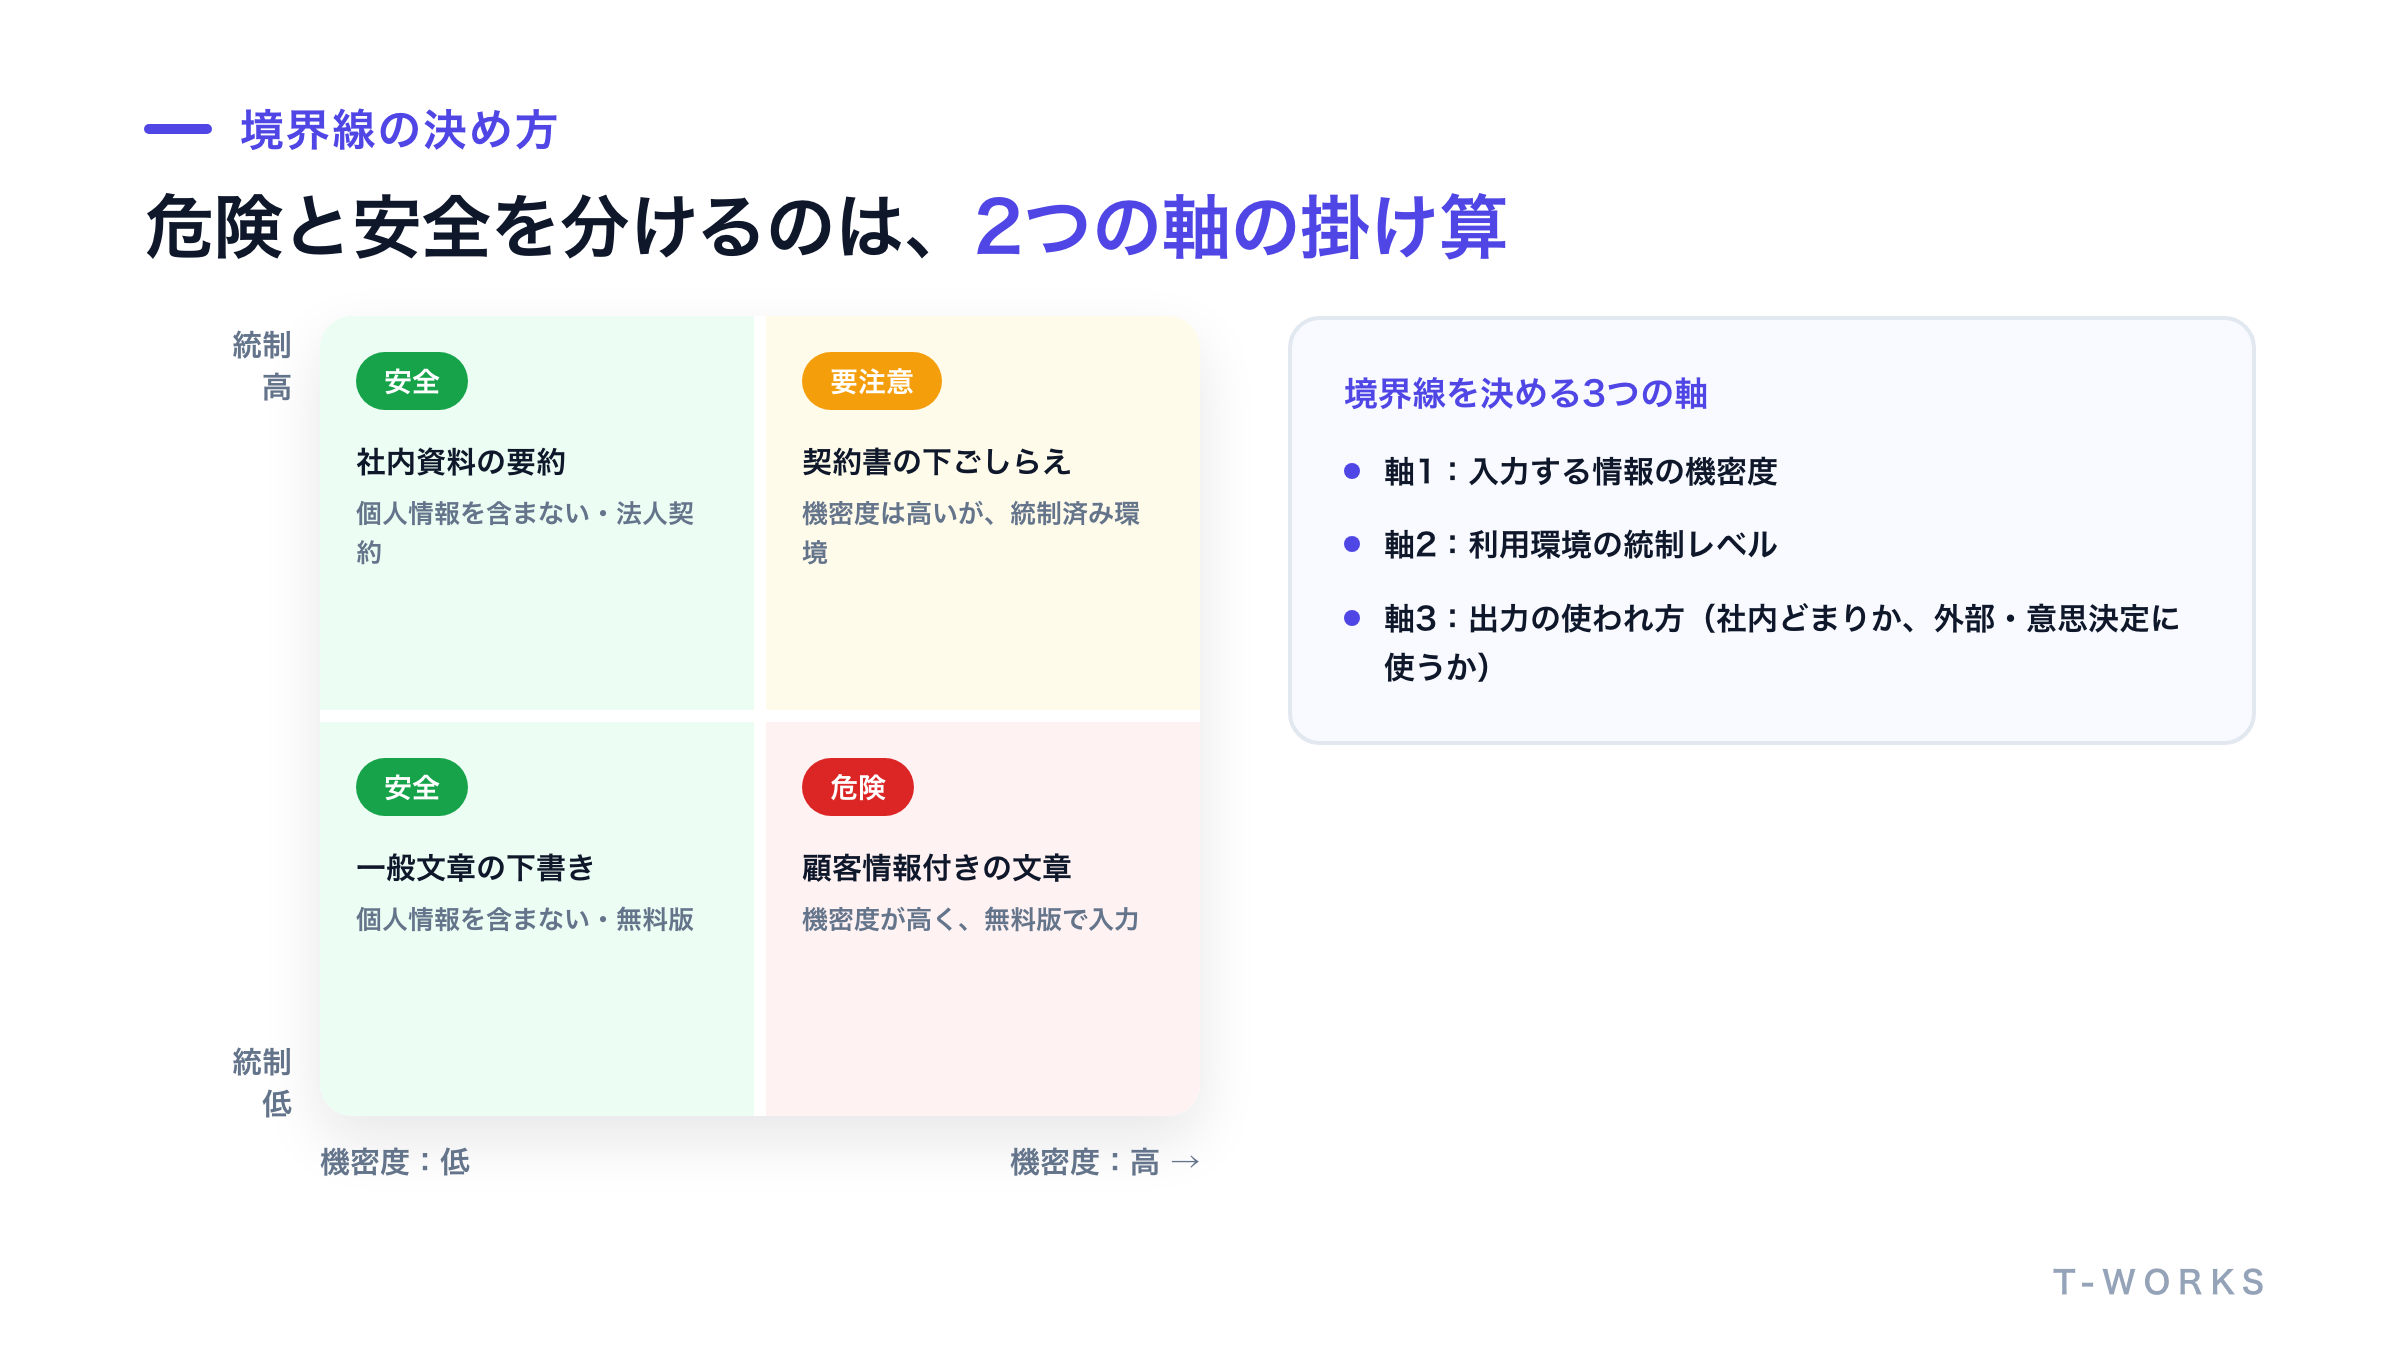
この3つの軸のどれか1つでも「機密度が高い」「統制が低い」「そのまま外部に出る」に該当すれば、慎重な扱いが必要です。逆にすべてが安全側であれば、多くの場合は問題なく使えます。この軸に沿って業務を1つずつ仕分けていくことが、「境界線を決める」という作業の実体です。
技術的な防御は「必要な会社」だけでいい|対策レベルの選び方
法人向けプランやDLPツールといった技術的な対策は、すべての中小企業に一律で必要なわけではありません。扱う情報の機密度に応じて、必要なレベルを選べば十分です。
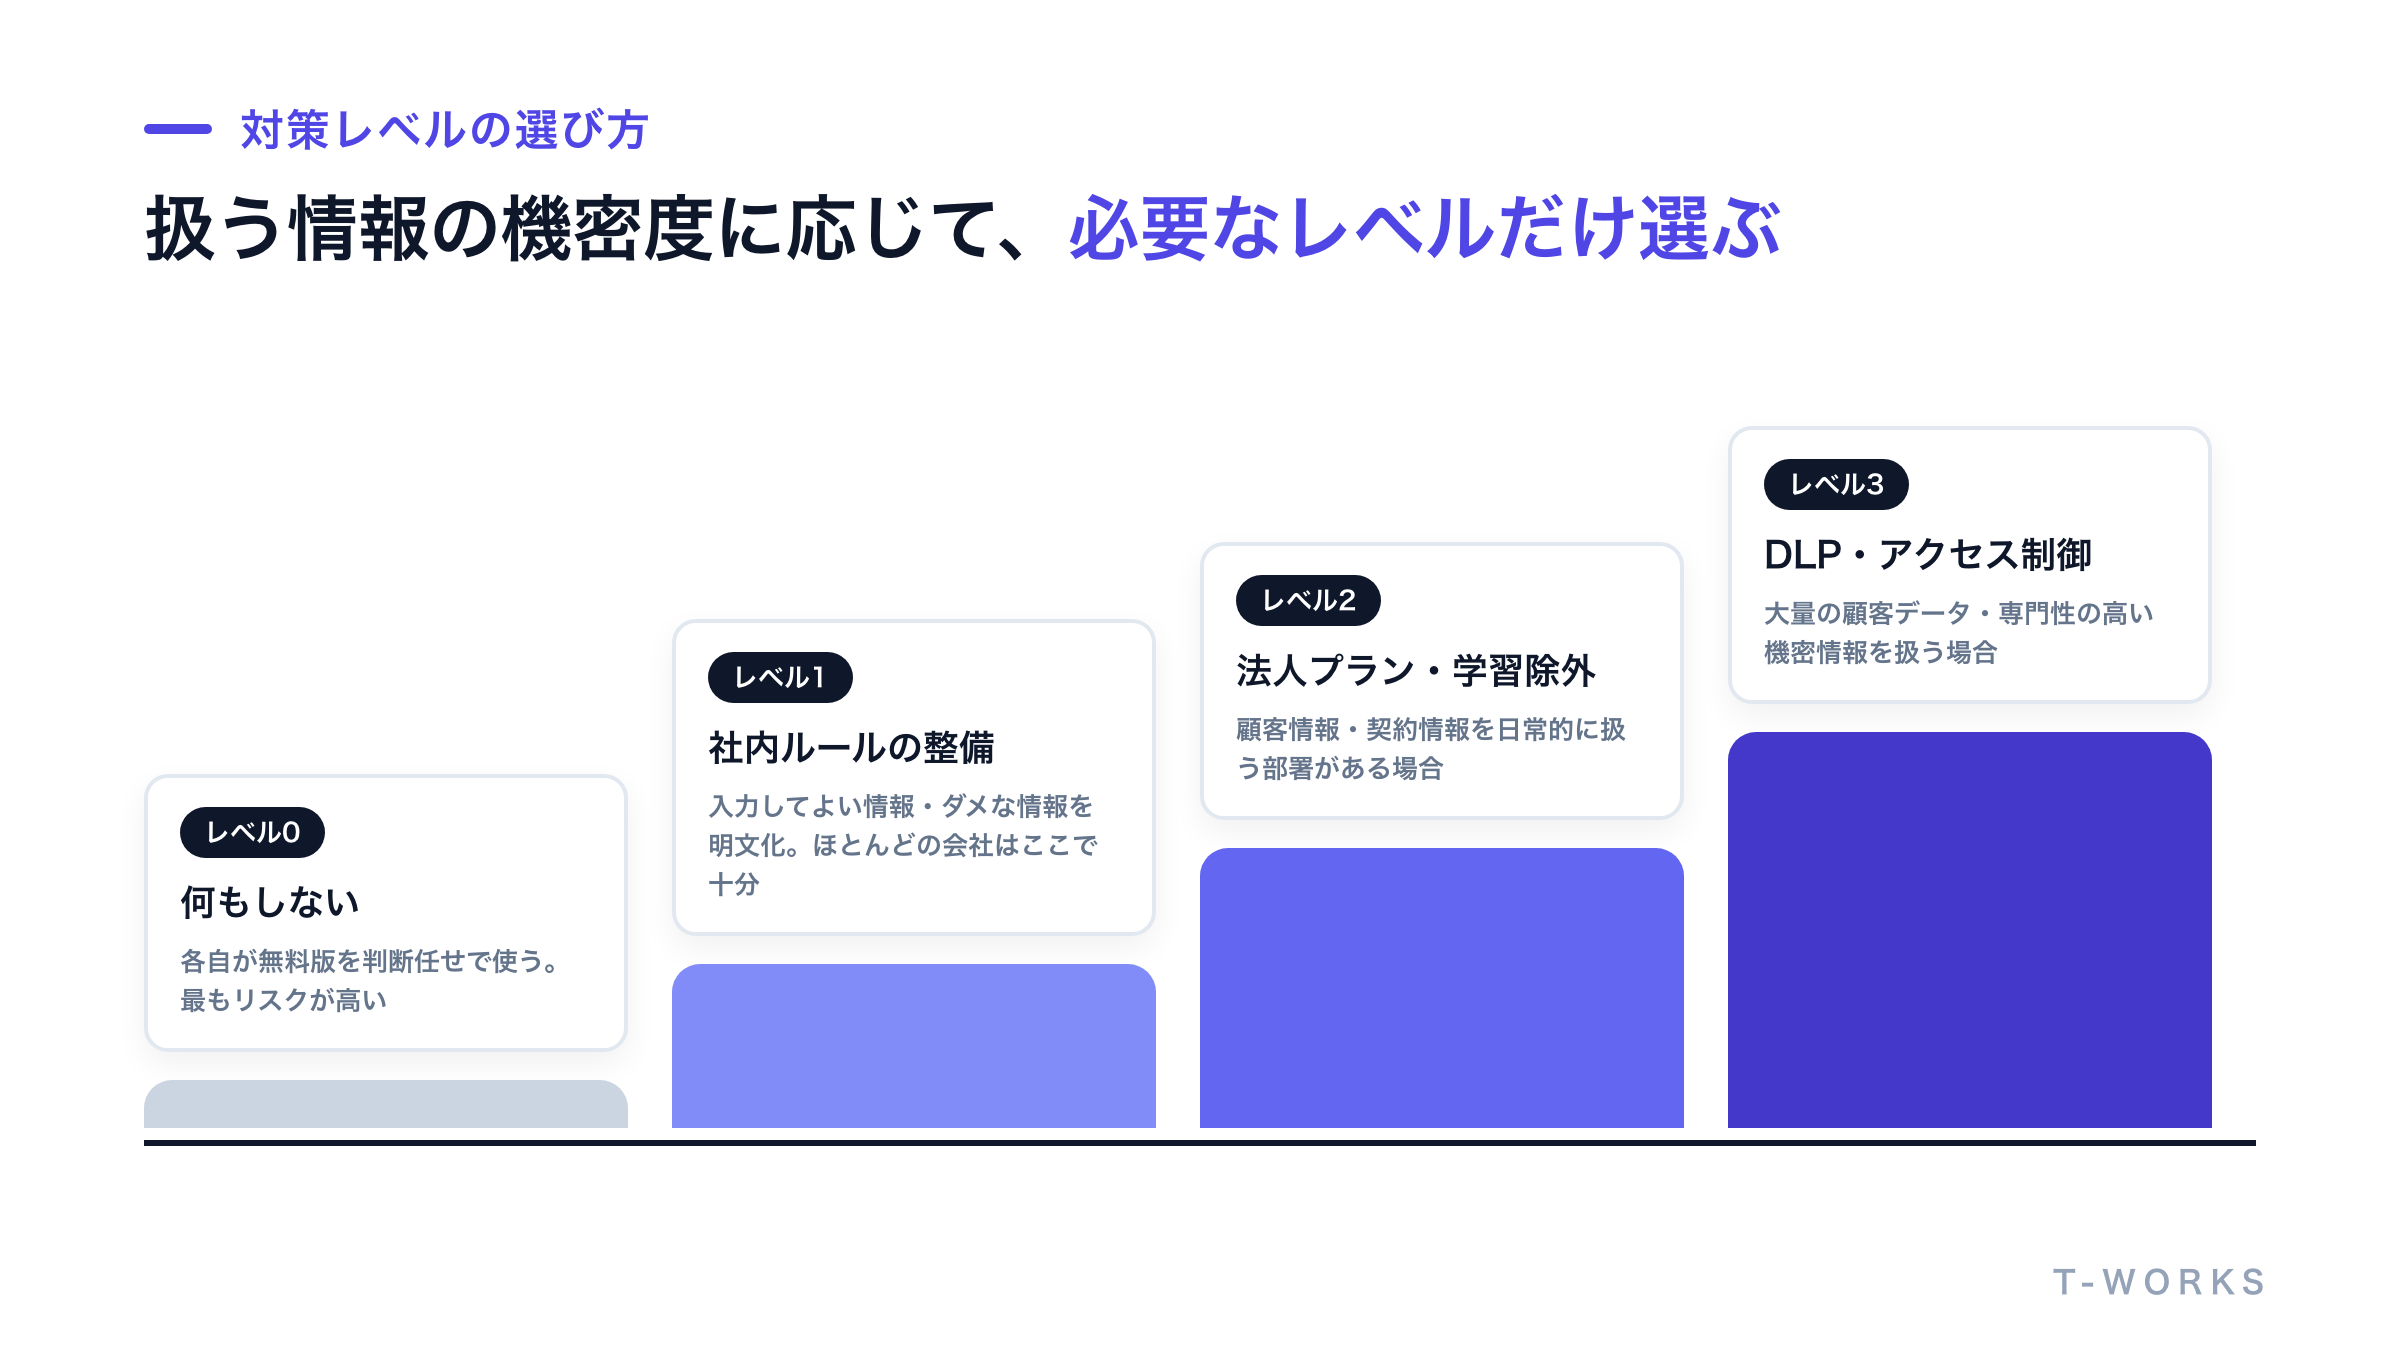
- レベル0:何もしない。 各自が無料版を、判断も基準もないまま使っている状態。最もリスクが高く、推奨できません。
- レベル1:社内ルールを整備する。 入力していい情報・ダメな情報を明文化するだけの段階です。多くの中小企業は、まずここで大部分のリスクに対処できます。
- レベル2:法人向けプラン・学習除外設定を導入する。 顧客情報や契約情報を日常的に扱う部署がある場合に検討する段階です。
- レベル3:DLPツールやアクセス制御など、より高度な技術的統制を組み込む。 大量の顧客データや専門性の高い機密情報を扱う場合に必要になる段階です。
多くの中小企業にとって、実際に不足しているのはレベル2・3の高度な技術ではなく、レベル1の「入力していい情報・ダメな情報を明文化したルール」です。まずここを固めてから、扱う情報の機密度に応じて上のレベルを検討するという順番が、投資として無駄がありません。
【実践手順】自社が安全に使える範囲を決める5ステップ
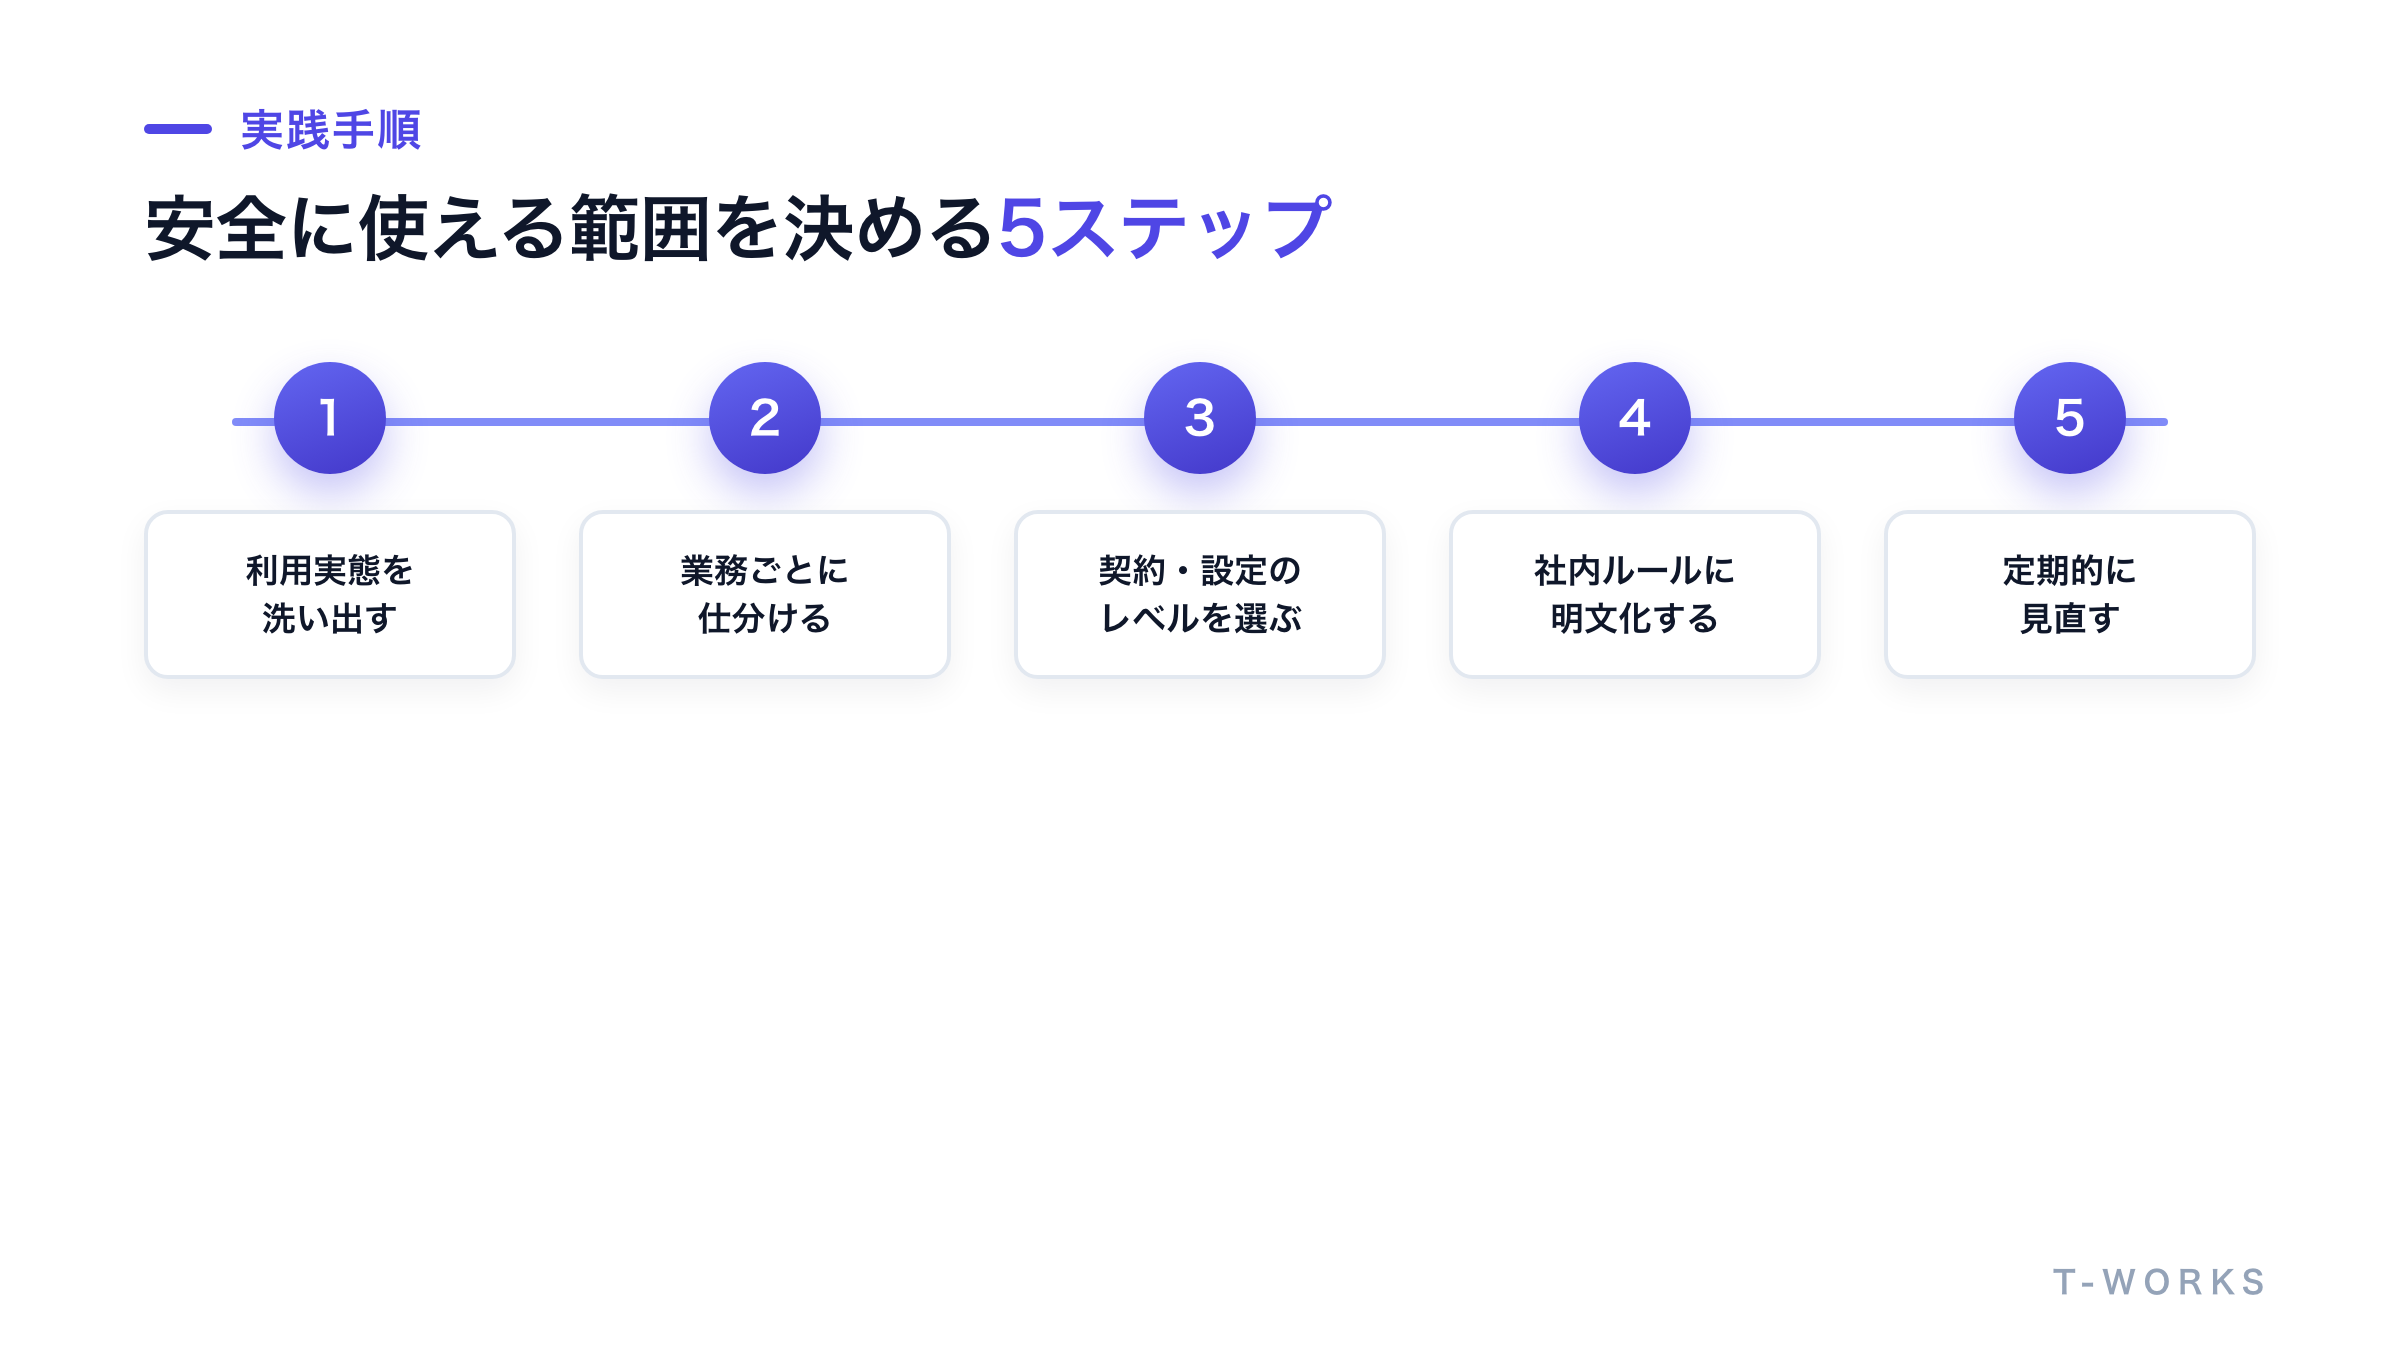
ここまでの考え方を、実際に自社の境界線を決める動きに落とし込むと、次の5ステップになります。
ステップ1:今使われている生成AIの実態を洗い出す。 会社として契約しているツールだけでなく、各部署・各社員が個人の判断で使っているツールがないかを確認します。シャドーAIの有無を最初に把握しないと、ルールを作っても実態と合わないまま形骸化します。
ステップ2:業務ごとに「入力してよい情報」を仕分ける。 情報の機密度・利用環境の統制レベル・出力の使われ方という3つの軸に沿って、日常的に発生する業務を1つずつ仕分けます。営業資料の下書き、社内文書の要約、顧客対応メールの返信など、業務単位で判断するとブレが少なくなります。
ステップ3:機密度に応じて契約・設定のレベルを選ぶ。 顧客情報や契約情報を扱う頻度が高い部署があれば、法人向けプランや学習除外設定の導入を検討します。すべての部署に同じレベルの対策を強制する必要はありません。
ステップ4:安全な範囲を社内ルールとして明文化する。 仕分けた結果を、誰が読んでも同じ判断ができる形の文書にします。最低限入れるべき項目や作り方の手順は生成AIの社内ルール作り方で詳しく整理しています。
ステップ5:定期的に利用実態を見直す。 一度決めた境界線も、業務の変化や新しいツールの登場で見直しが必要になります。半年に一度程度、利用状況とルールが合っているかを確認する機会を作ります。
私たちも「安全に使える範囲」を決めてから実装した
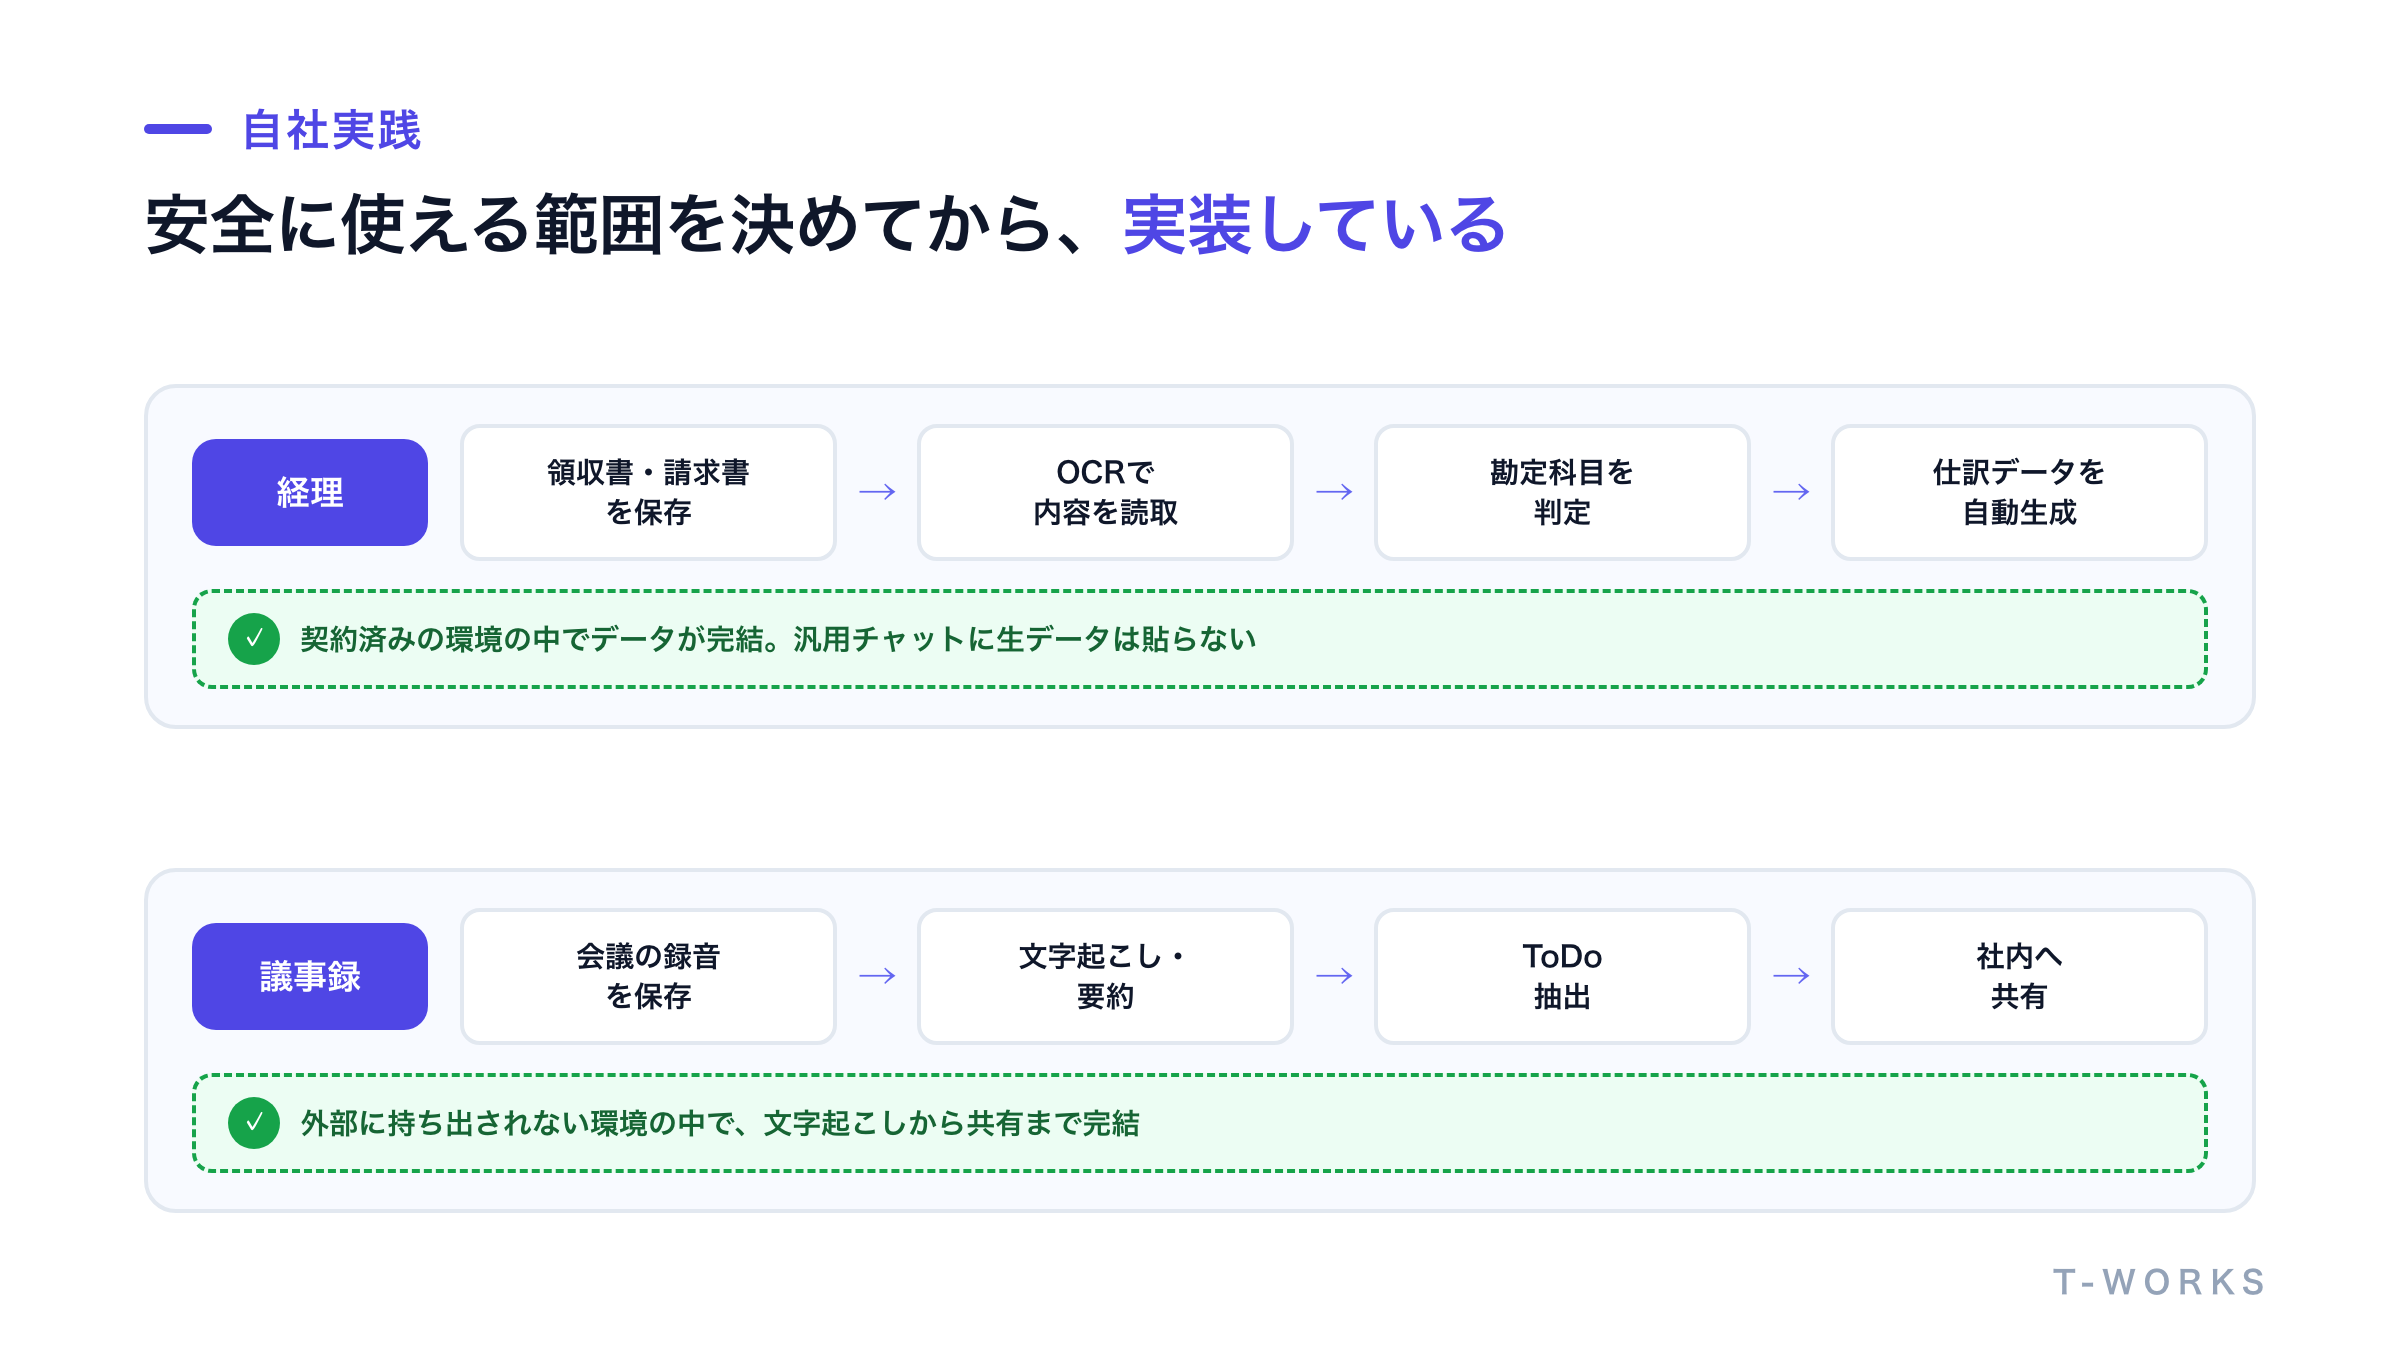
私たち合同会社T-WORKS自身も、生成AIを業務に組み込む前に、扱う情報の境界線を決めてから実装しています。「怖いから使わない」でも「気にせず何でも入れる」でもなく、業務ごとに境界線を引いたうえで自動化を進めています。
経理業務では、領収書・請求書の画像を保存すると、OCRで内容を読み取り、勘定科目を判定して仕訳データまで自動生成される仕組みを作っています。ここで扱うのは金額や取引先名といった情報のため、汎用のチャット画面に生データを貼り付けるのではなく、契約済みの環境の中でデータが完結する設計にしています。打ち合わせの議事録も同様に、社内会議の録音を保存した時点で、文字起こし・要約・ToDo抽出までが外部に持ち出されない環境の中で完結する形にしています。
社内の情報を横断的に検索できるようにする社内ナレッジ検索の仕組み(RAG)も、検索対象を社内文書に限定し、インターネット全体には公開しない設計にすることで、便利さと安全性を両立させています。こうした業務別の実装は業務別のAI実装事例にまとめています。
「うちの場合、どこまでなら安全に使えるか」を一緒に整理しませんか。 合同会社T-WORKSの無料相談では、御社が扱う情報と業務を一緒に洗い出し、安全に使える範囲と、必要な社内ルール・実装まで整理します。お気軽にご相談ください。
セキュリティ不安が解消したら、次に確認すべきこと
情報漏洩への不安が整理できたら、次に確認すべきは「そもそも今、AIを導入すべきタイミングか」という判断と、「社内で誰にどう説明し、予算を通すか」という2つです。
業務適合度・データ整備状況・投資対効果といった判断基準はAI導入、今うちがやるべきか?経営者の判断基準5つで整理しています。導入を進める段階で社内の稟議を通す必要があるなら、生成AI導入の稟議はなぜ通らない?書き方と通し方のリスク対策欄の書き方も参考になります。すでに一部の社員がルールなしでChatGPTを使い始めている場合は、ChatGPTを配っても使われない会社の共通点で触れている「配っただけで終わる」状態にも注意してください。
よくある質問
ChatGPTの無料版と有料版・法人向けプランで、情報漏洩リスクはどう違いますか?
無料版は標準設定のまま使うと、入力内容がAIの学習に利用される場合があります。有料の個人向けプランやAPI版、法人向けプランは、多くの場合、学習に利用しない設定(オプトアウト)が標準または選択可能になっており、管理者が利用状況を把握できる仕組みも備わっています。扱う情報の機密度が高い業務があるなら、法人向けプランへの切り替えを検討する価値があります。
個人情報を含む文章は、どこまでならAIに入力していいですか?
個人が特定できる氏名・連絡先・契約金額などを、そのまま入力するのは避けるべきです。一方で、個人名や金額を伏せて一般化した文章であれば、多くの場合は問題なく使えます。判断に迷う場合は、「この文章がそのまま外部に流出しても困らないか」を基準に考えると、境界線を引きやすくなります。
すでに社員が個人の判断で生成AIを使ってしまっている場合、どうすればいいですか?
まず責めるのではなく、実態を把握することから始めてください。どのツールを、どんな業務で、何を入力して使っているかを確認し、そのうえで安全な範囲を示したルールと、会社として推奨する環境を用意します。禁止だけを伝えると、目の届かないところで使われ続ける「見えないシャドーAI」に戻ってしまいます。
セキュリティ対策にはどれくらいの費用がかかりますか?
必要な対策のレベルによって大きく異なるため、一律の金額は示せません。多くの中小企業では、まず社内ルールの整備(レベル1)から着手でき、ここに大きな追加費用はかかりません。法人向けプランへの切り替えや、より高度な技術的対策が必要になるのは、顧客情報や機密情報を日常的に大量に扱う業務がある場合です。まずは自社にどこまでの対策が必要かを見極めることが、無駄な投資を避ける近道です。
まとめ
生成AIの情報漏洩が怖いのは、正しい感覚です。ただし、その怖さの多くは「学習利用」「誤入力・誤操作」「シャドーAI」という3つの経路に分解できるものであり、正体不明のまま「全面禁止」か「なんとなく使う」かの両極端に振れる必要はありません。情報の機密度・利用環境の統制・出力の使われ方という3つの軸で業務を仕分ければ、危険な使い方と問題ない使い方の境界線は、御社自身で引くことができます。
合同会社T-WORKSは、「何をAI化すべきか」を決めることと、「安全に動くまで作る」ことを一気通貫で担う「AI業務改善パートナー」です。「決めて、つくる。」——御社が扱う情報を一緒に洗い出し、安全に使える範囲と、必要な社内ルール・実装まで整理させてください。まずは現状を聞かせてください。
→ 無料相談はこちら(お問い合わせフォームからお気軽にどうぞ)