
「ChatGPTを使っていいと言われたけど、何を入力していいのか分からない」——全社員向けにAIツールを解禁した会社で、こうした戸惑いの声を耳にすることがあります。逆に、経営者側からは「利用ルールを作らないといけないのは分かっているが、何から手をつければいいか分からない」という相談もよくいただきます。
検索すれば、生成AIの社内ルールのひな形はいくらでも見つかります。目的・対象範囲・入力禁止情報といった項目が並んだテンプレートをダウンロードして、社名だけ差し替えて配布した会社も少なくないはずです。ところが、それで安心して使われるようになったかというと、話は別です。ひな形が示せるのは「枠」までで、実際に何を入れていい/ダメなのかという中身の線引きは、御社の業務とデータに合わせて決めるしかありません。
この記事では、生成AIの社内ルールに最低限入れるべき項目、中小企業でも回せる作り方の5ステップ、そして「ルールを作って終わり」にせず実際に守られる状態まで持っていく考え方を整理します。
「とりあえずルールを作る」で足りない理由
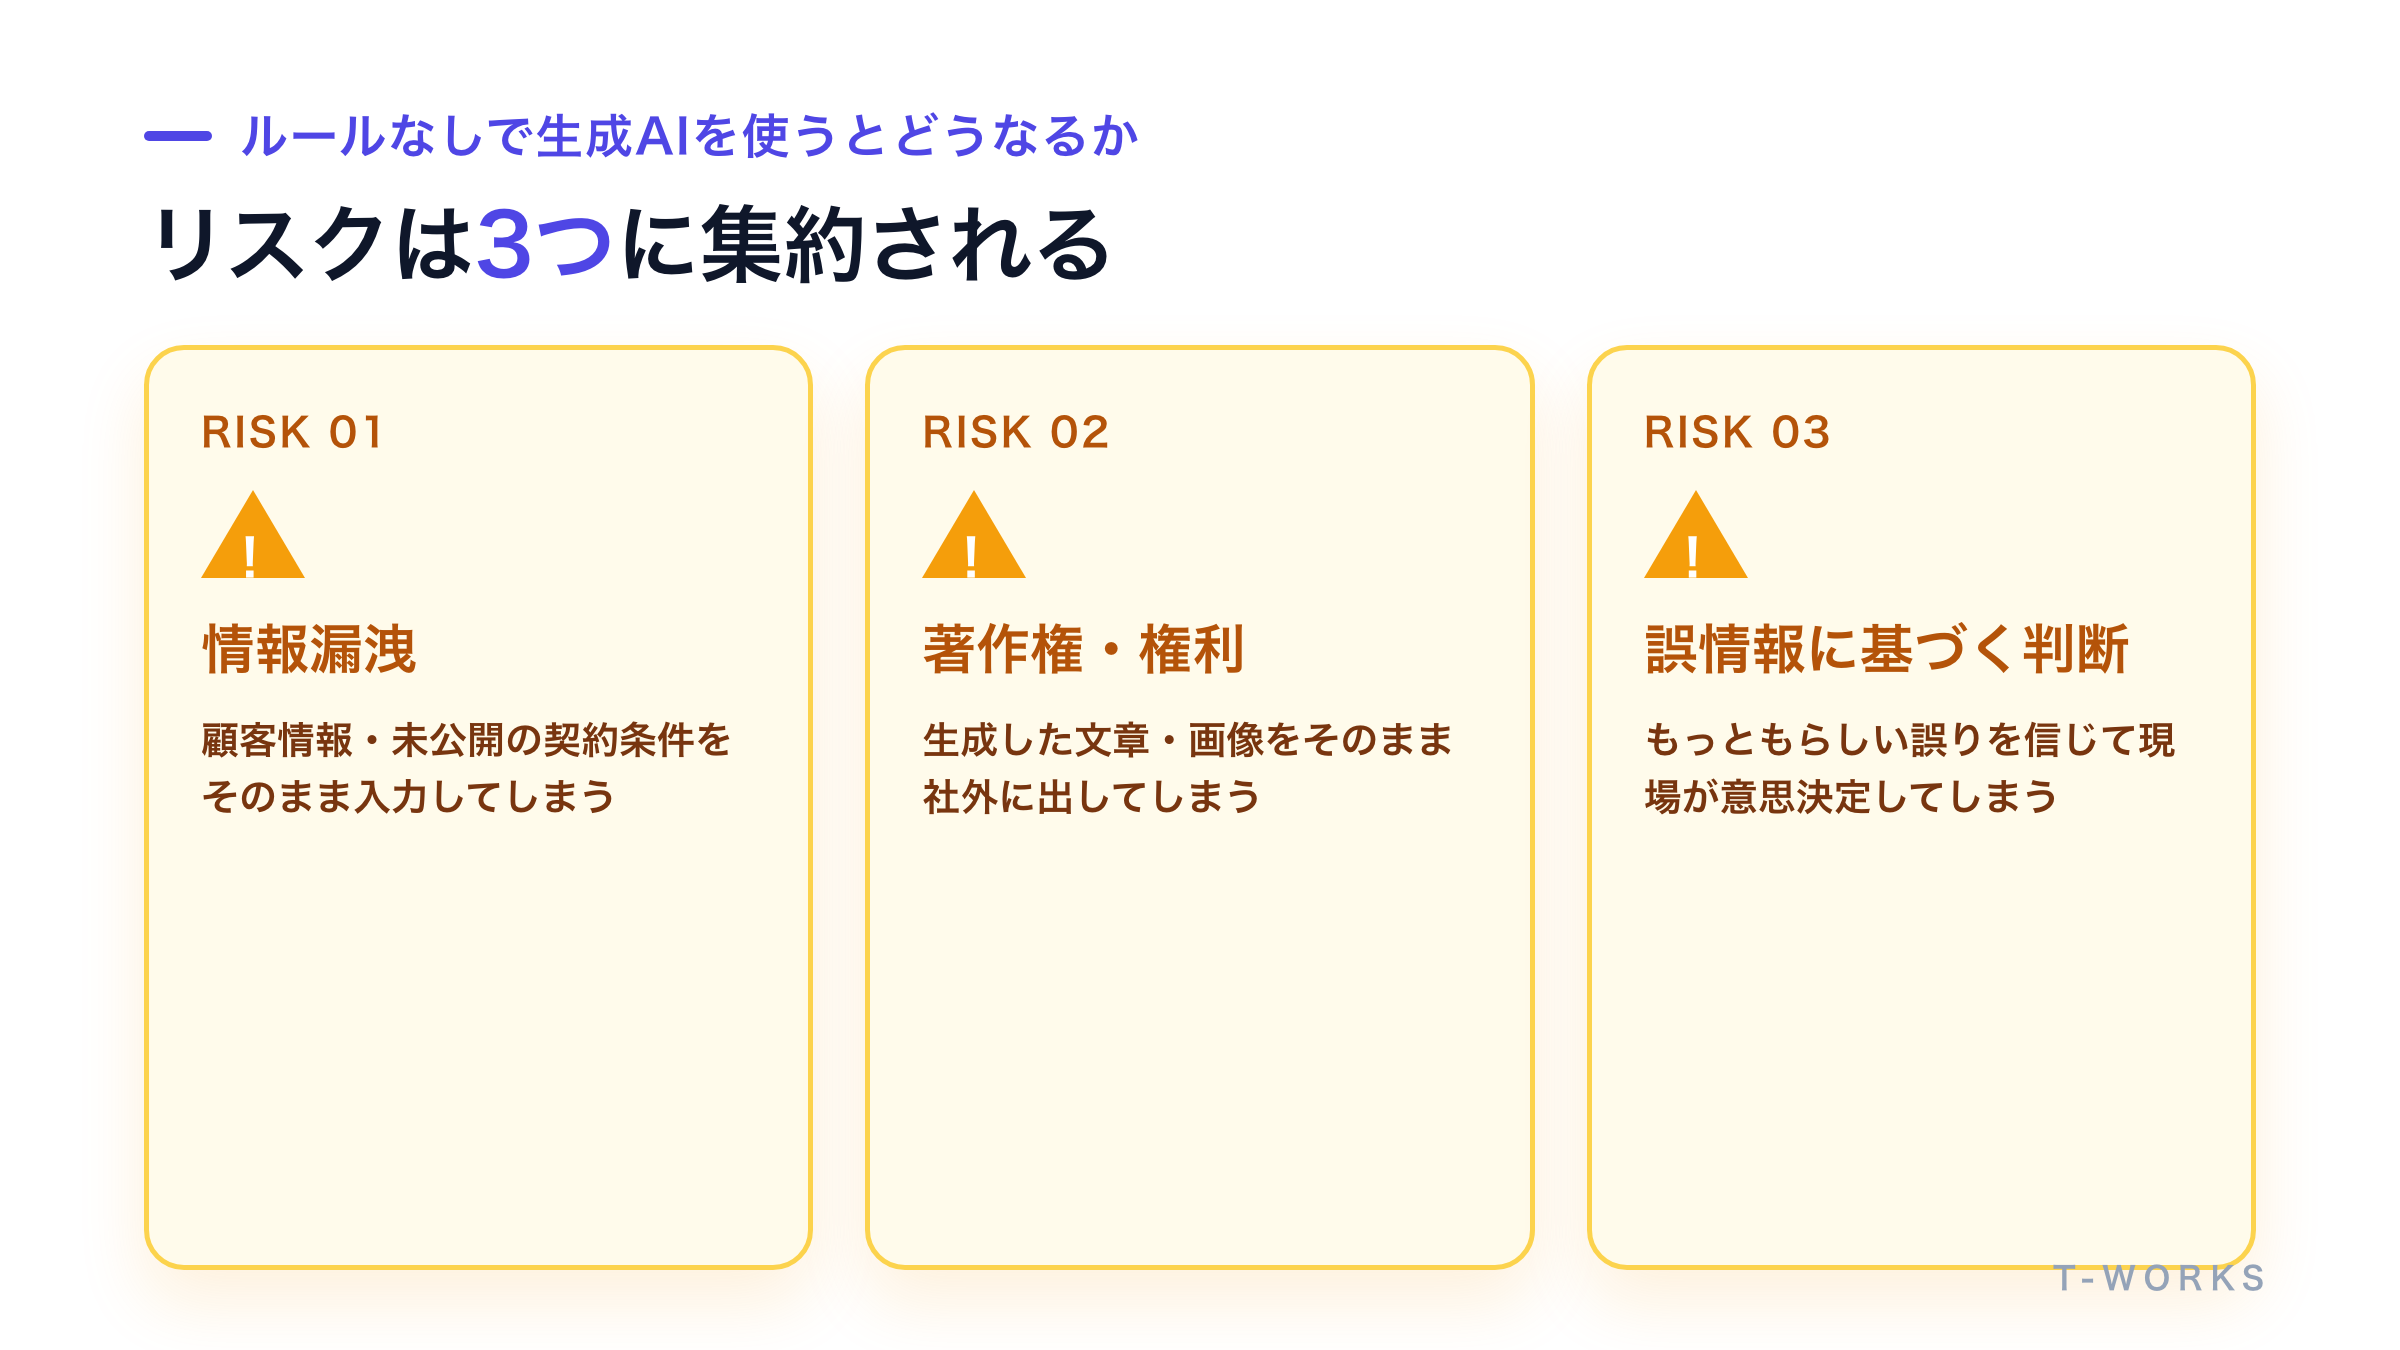
生成AIの社内ルールが必要とされる理由は、突き詰めると3つのリスクに集約されます。ひとつは、顧客情報や未公開の契約条件をそのままAIに入力してしまう情報漏洩のリスク。もうひとつは、AIが生成した文章や画像をそのまま社外に出すことで生じる著作権・権利関係のリスク。そして三つ目が、AIがもっともらしく答えた誤った情報をもとに、現場が意思決定してしまうリスクです。
これらは、AI業務改善とは何かで整理した3つのレイヤーのうち、最も手軽で導入しやすい「レイヤー1(対話ツールとしての利用)」でこそ起きやすいリスクでもあります。全社員が自分の判断でChatGPTやCopilotに向き合う以上、何を入力していいかの線引きがなければ、リスクは個人の判断力に委ねられたままになります。
だからこそ多くの会社が「配る前にルールを」と考えるのですが、実際には配ってからルールが後回しになるケースが目立ちます。ChatGPTを配っても使われない会社の共通点でも触れた通り、利用ルールがないと、まじめな社員ほど「念のため使わない」という選択をします。つまり社内ルールは、リスクを抑えるだけでなく、安心して使ってもらうための「利用を後押しする仕組み」でもあるのです。
生成AIの社内ルールに入れるべき9項目
生成AIの社内ガイドラインというと身構えてしまいますが、実際に入れるべき項目はそれほど多くありません。中小企業であれば、次の9項目をA4一枚程度にまとめれば十分に機能します。
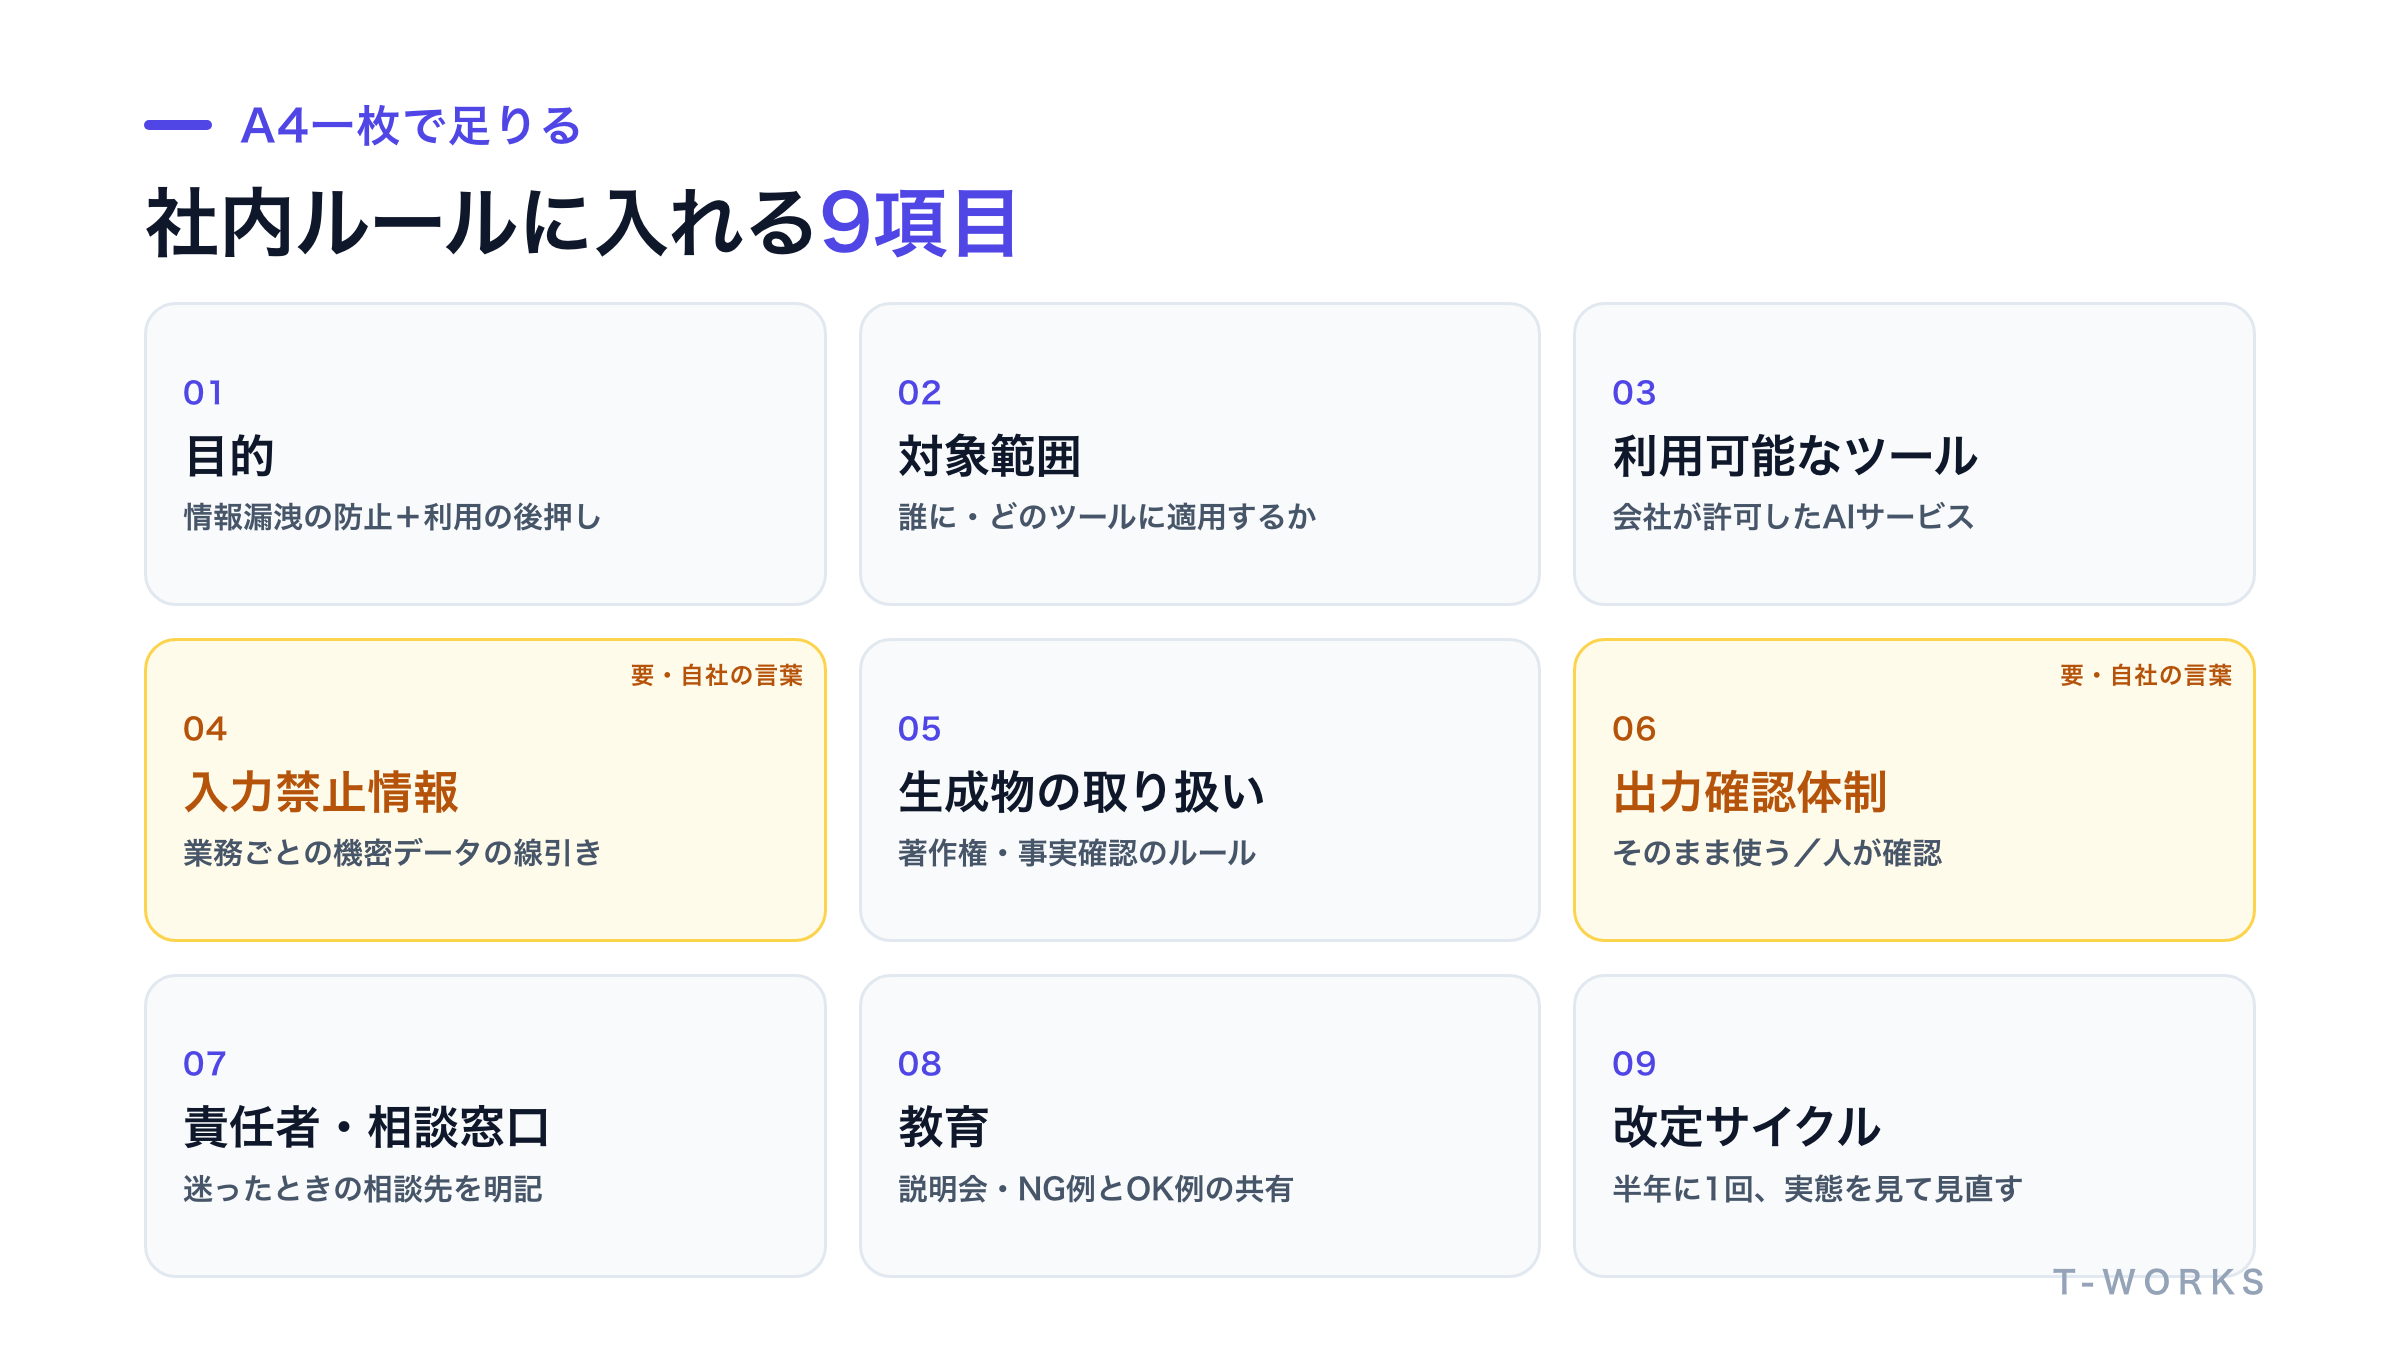
項目 | 内容 | 中小企業での最低ライン |
|---|---|---|
目的 | 何のためにルールを定めるか | 「情報漏洩の防止」と「利用を後押しする」の両方を明記する |
対象範囲 | 誰に、どのツールに適用するか | 正社員・パート・業務委託を含む全利用者と、利用するAIツール名を列挙する |
利用可能なツール | 会社として使ってよいAIサービス | 契約・許可したツールのみを明示する(個人契約の無料版は対象外にする例が多い) |
入力禁止情報 | AIに入力してはいけない情報 | 顧客の個人情報・未公開の契約条件・機密の図面や仕様書 |
生成物の取り扱い | AIが作った文章・画像の使い方 | 社外公開前は必ず人が事実確認・著作権確認をする |
出力確認体制 | 誰が最終チェックをするか | 業務ごとに「そのまま使ってよい」「人が確認必須」を仕分ける |
責任者・相談窓口 | 判断に迷ったときの相談先 | 情シスや管理部門など、担当者を1人以上明記する |
教育 | どう周知し、理解させるか | 配布時の説明会・NG例とOK例をまとめた資料など最低限の周知手段 |
改定・見直しサイクル | いつ、誰が見直すか | 半年に1回を目安に、利用実態を見て改定する |
この9項目のうち、多くの会社がつまずくのは「入力禁止情報」と「出力確認体制」の2つです。ここは一般的な言葉で済ませず、御社の業務に即して具体的に書く必要があります。次の章で、その理由を見ていきます。
ひな形をそのまま使うと、なぜ自社では機能しないのか
インターネット上のひな形は、9項目の「枠」を教えてくれます。しかし、そのまま配布して機能する会社はほとんどありません。理由は単純で、「入力禁止情報」の中身は業種・業務によってまったく違うからです。
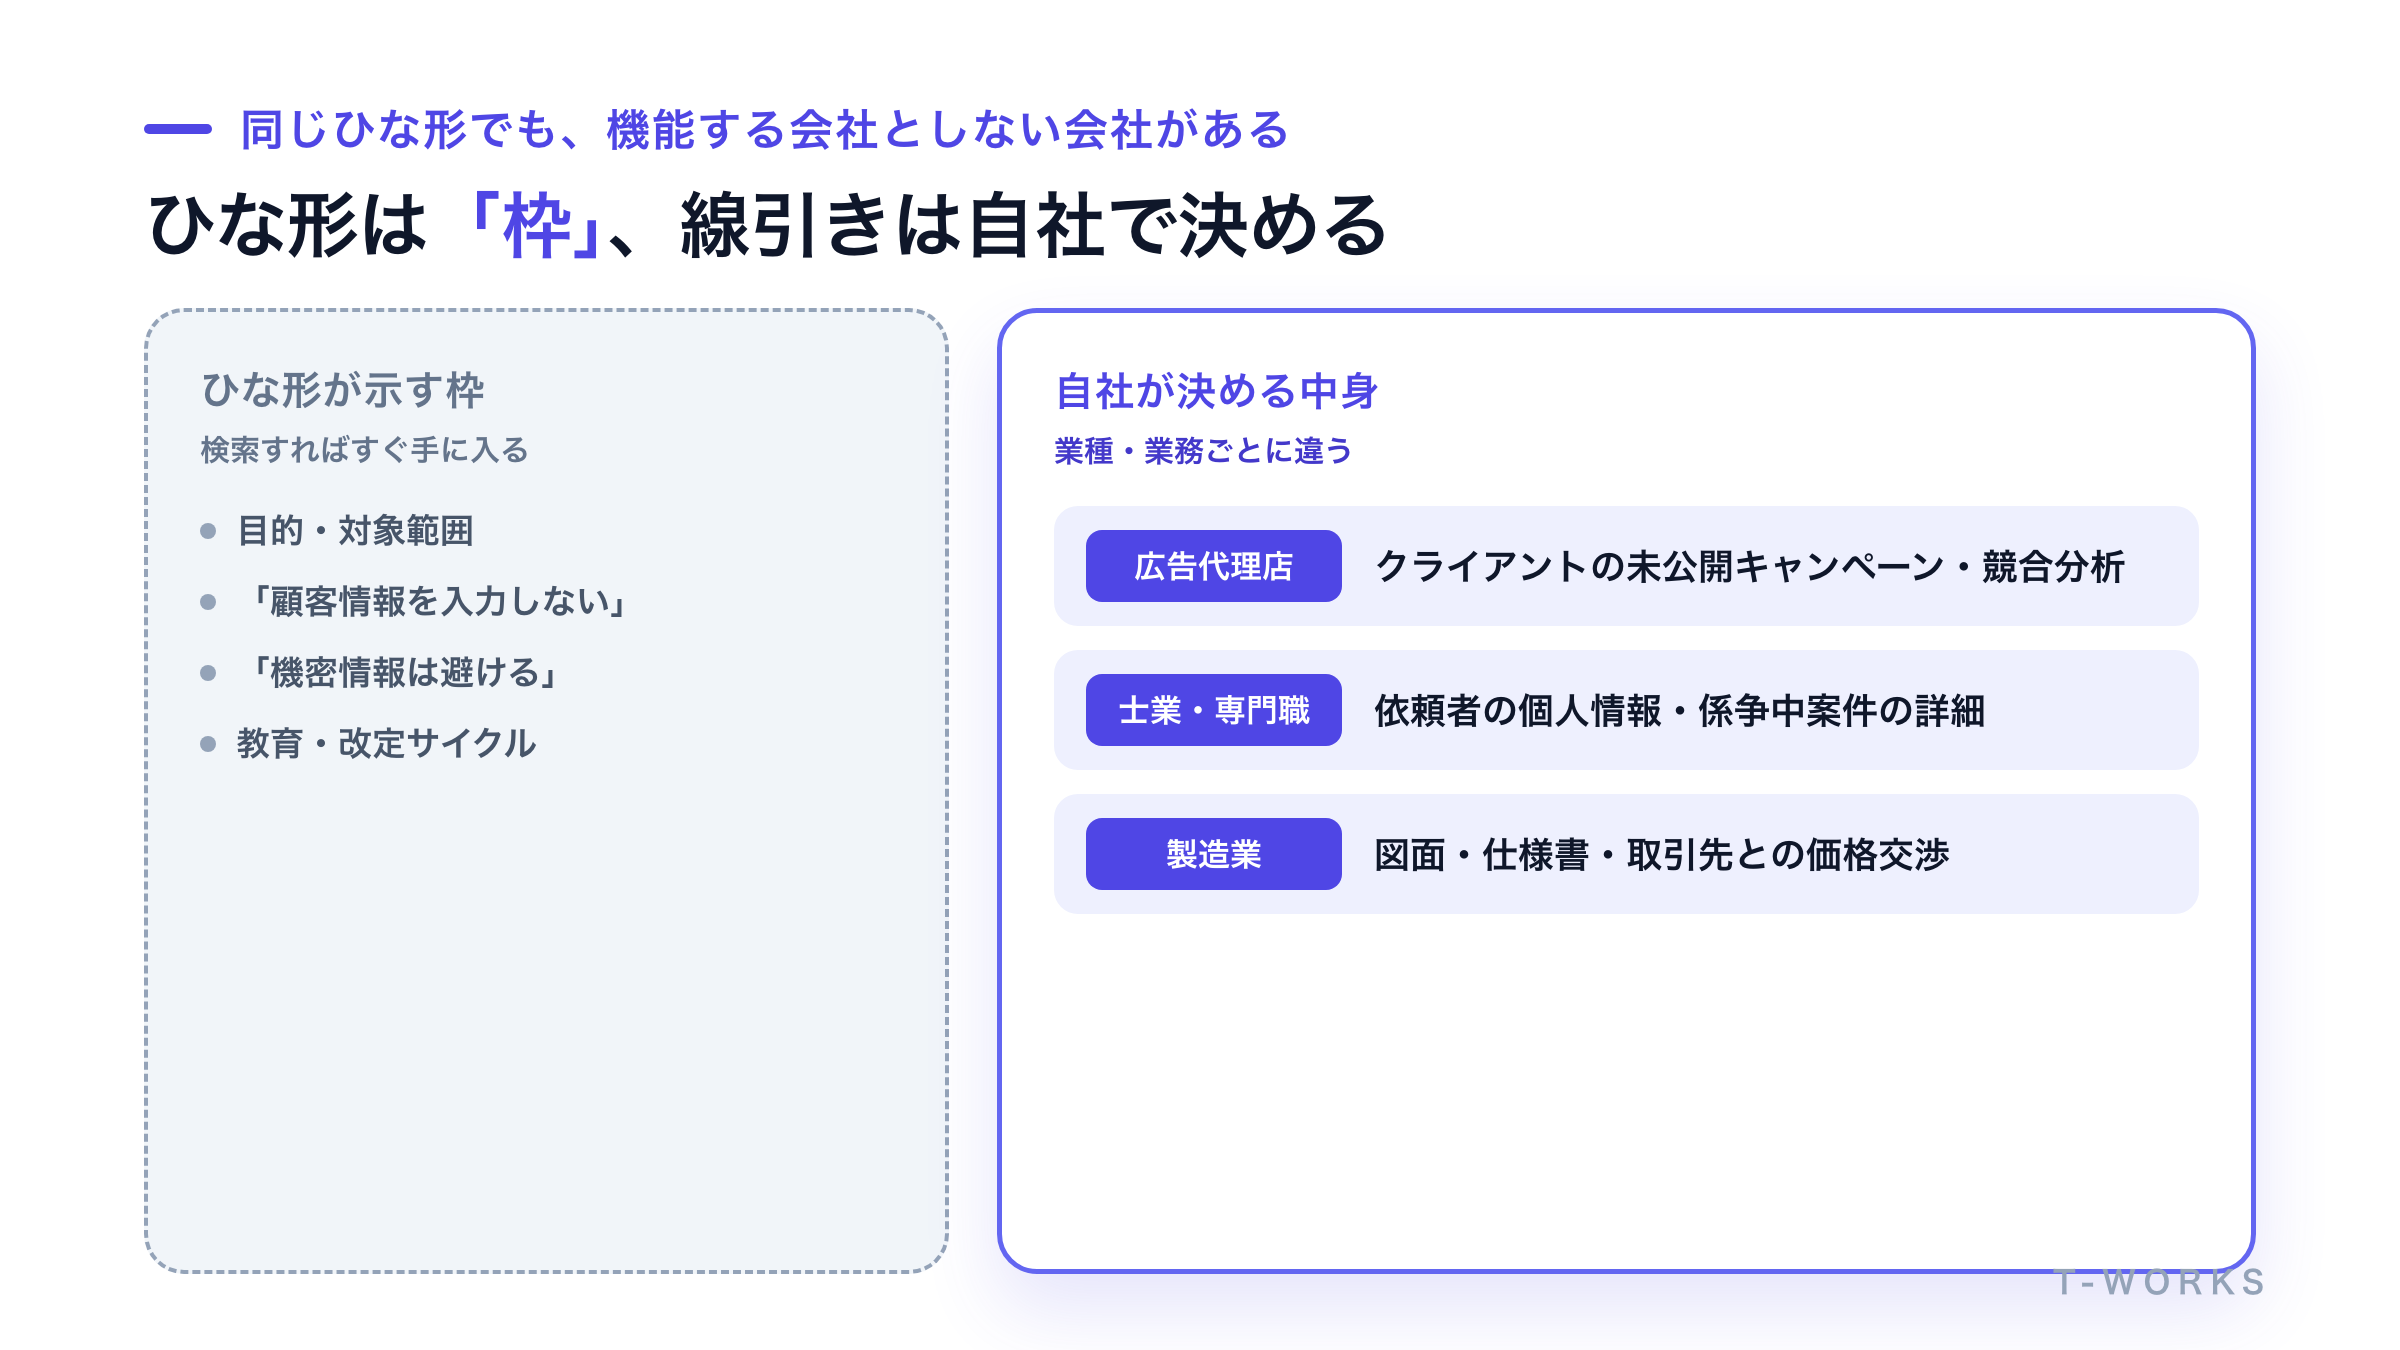
たとえば、広告代理店であればクライアントの未公開キャンペーン情報や競合分析の中身が最優先で守るべき情報になります。士業・専門サービス業であれば、依頼者の個人情報や係争中の案件の詳細が該当します。製造業であれば、図面や仕様書、取引先との価格交渉の中身がそれにあたるでしょう。ひな形の「顧客情報を入力しない」という一文だけでは、現場の社員は自分の目の前の業務のどの情報が該当するのか判断できません。
同じことが「出力確認体制」にも言えます。社内向けの議事録要約なら、多少の誤りがあっても大きな実害にはなりません。一方、顧客に送る提案書や、法的な意味を持つ契約書の下書きであれば、人による確認を必須にすべきです。この「どの業務は緩くてよく、どの業務は厳格にすべきか」という線引きは、御社の業務フローを実際に棚卸しした上でしか決められません。
ひな形をコピペしただけのルールが機能しないのは、社員の意識が低いからではありません。線引きが自社の言葉に翻訳されていないことが原因です。
【実践】社内ルールを作る5ステップ
では、実際にどう進めるか。中小企業でも1〜2ヶ月を目安に回せる、現実的な5ステップに分けて整理します。
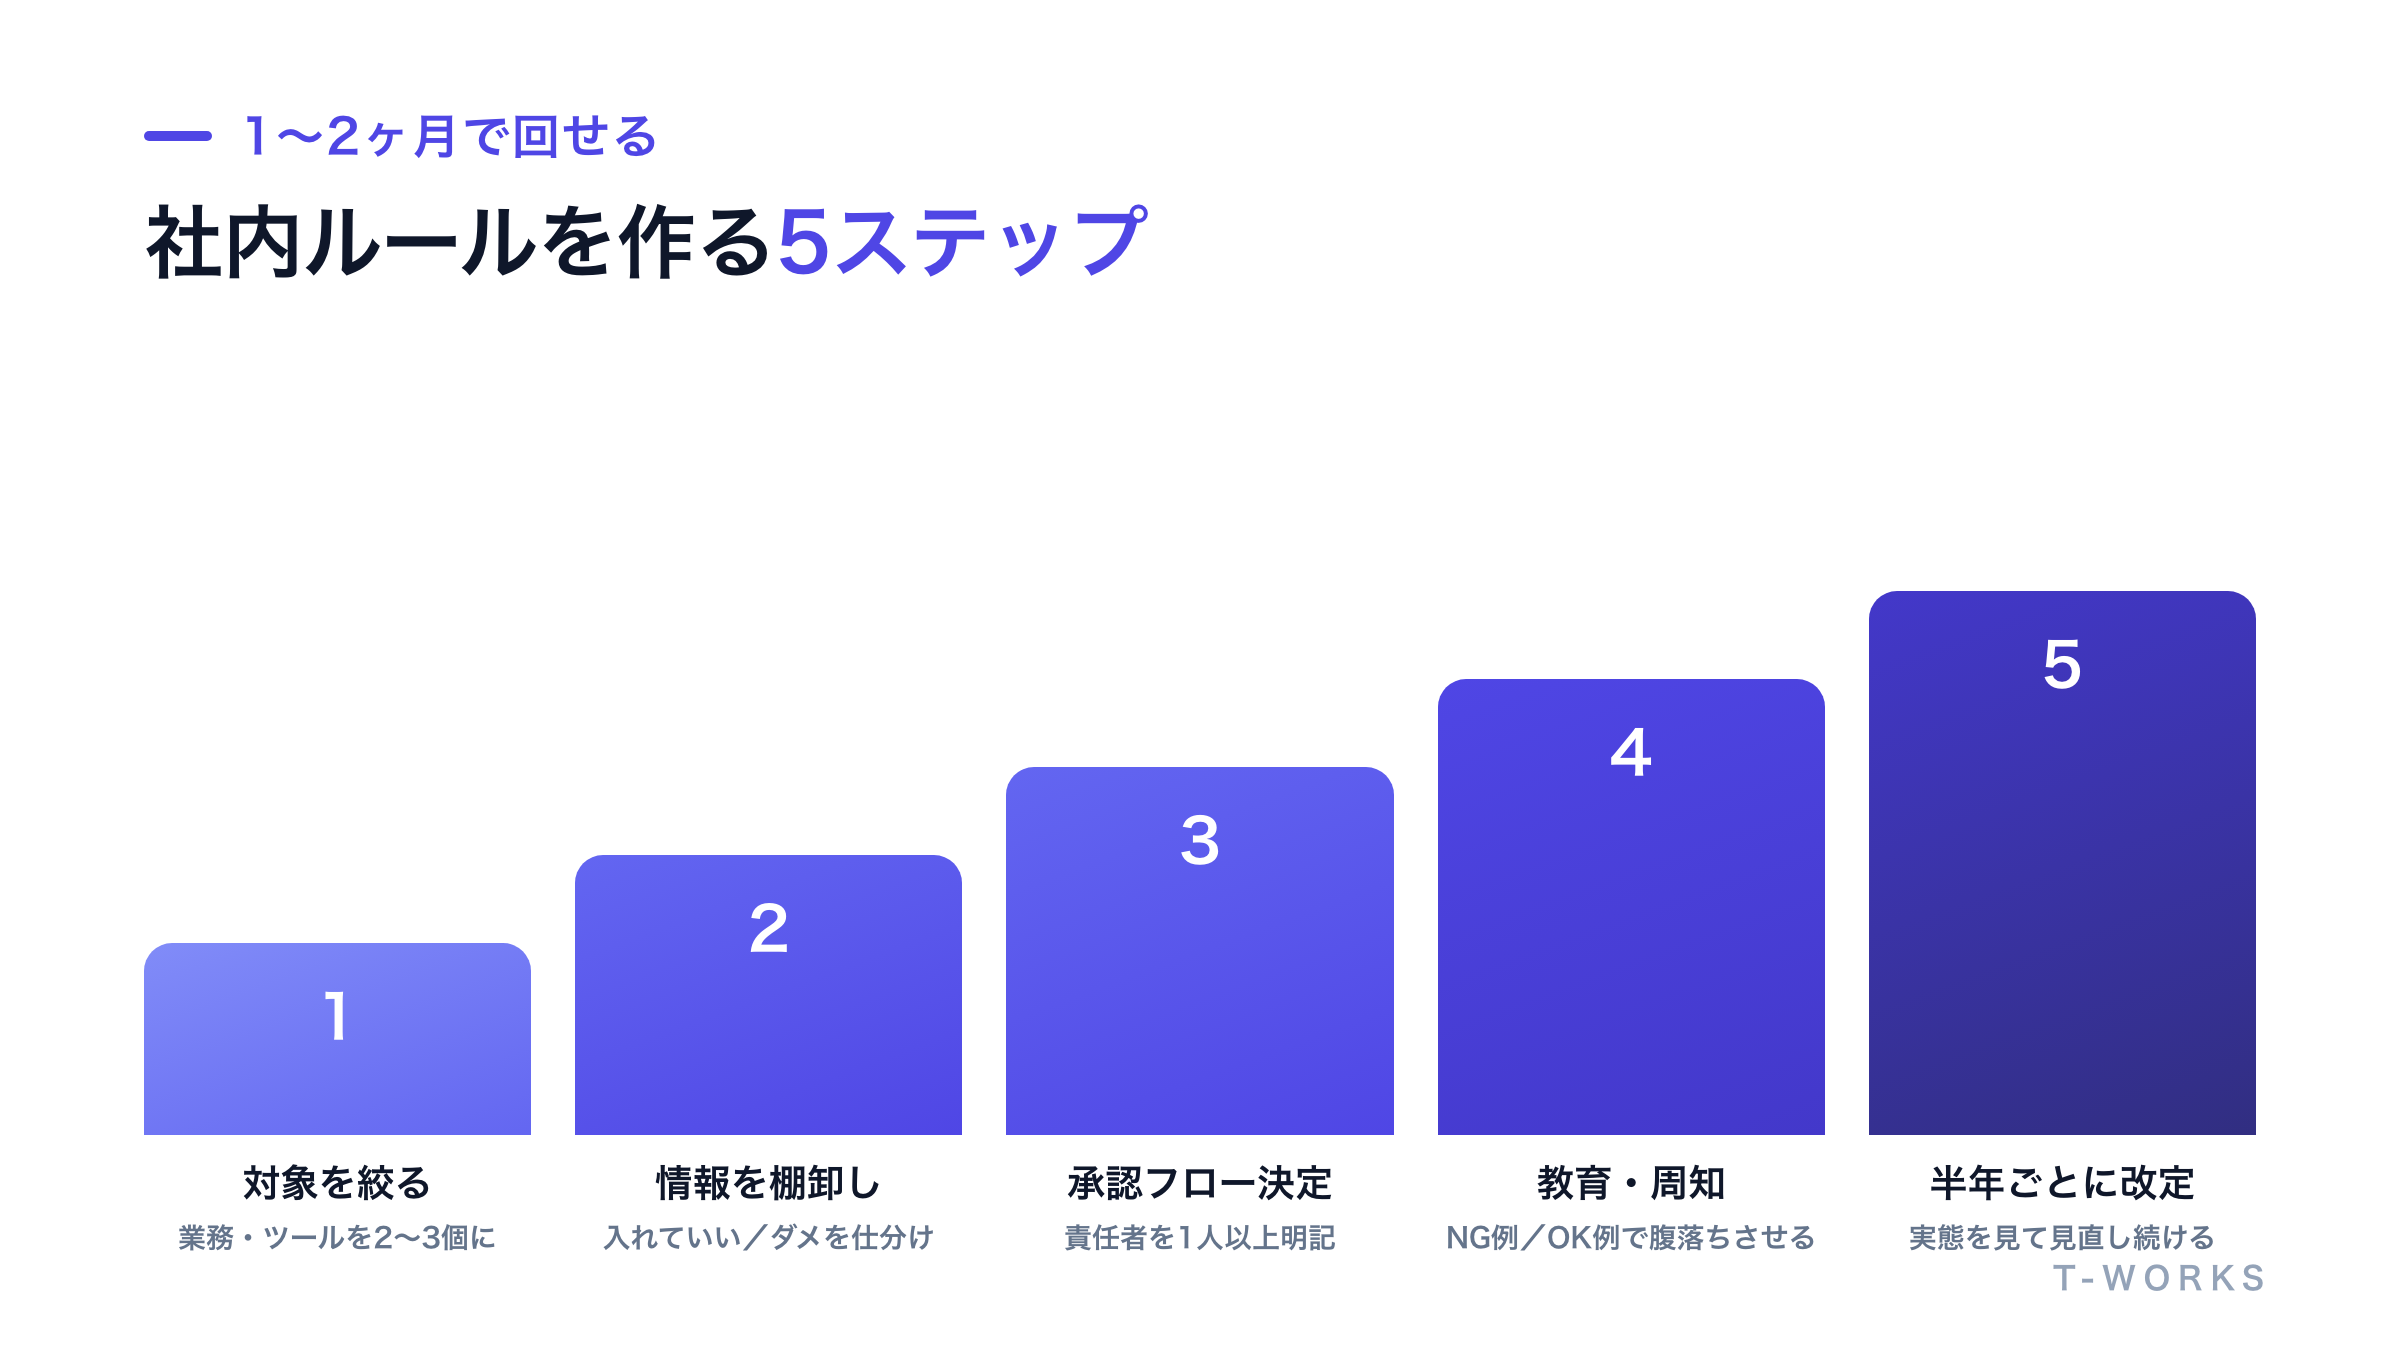
ステップ1:対象業務とツールを絞る。 全社・全業務を一度にルール化しようとすると、範囲が広すぎて議論が止まります。まずは実際に生成AIを使っている、あるいはこれから使わせたい部署・業務を2〜3個に絞り、そこから始めます。
ステップ2:業務ごとに「入れていい/ダメな情報」を棚卸しする。 ステップ1で絞った業務について、実際に扱っているデータを部門の担当者と一緒に洗い出します。顧客名簿、契約書、見積もりの単価、社内の人事情報——業務ごとに機密度の高いデータをリストアップし、「入力してよい」「入力前に加工・匿名化する」「絶対に入力しない」の3段階に仕分けます。ここが最も時間のかかる工程であり、同時にルールの実効性を左右する核心の工程です。
ステップ3:承認フロー・責任者を決める。 生成物をそのまま使ってよい業務と、人の確認を必須にする業務を仕分け、確認する責任者を明記します。責任者は情シスや管理部門の1人で構いません。重要なのは「誰が最終判断するか」が曖昧なまま運用を始めないことです。
ステップ4:教育・周知の場を作る。 ルールを文書で配るだけでは読まれません。短時間の説明会や、実際の業務でのNG例・OK例を交えた資料を用意し、「なぜこのルールがあるのか」まで伝えます。目的が腹落ちすれば、社員は初めて見る場面でも自分で判断できるようになります。
ステップ5:半年に1回、実態を見て改定する。 生成AIの使い方は数ヶ月単位で変化します。新しいツールが増えたり、使い方が広がったりするたびに、ルールが実態と合わなくなっていないかを確認し、改定します。作って終わりにしないことが、長く機能させる鍵です。
ステップ1〜4は、社内のリソースだけでも進められます。一方で、この後に説明する「ルールを仕組みに落とし込む」部分は、業務システムへの手当てが必要になるため、社内だけでは止まりがちです。
ルールを「文書」で終わらせず「仕組み」にする
ここまでの5ステップで、ルールは文書として完成します。しかし、文書だけのルールには構造的な限界があります。ルールは「守ってください」とお願いする仕組みでしかなく、実際に誰が何を入力したかを確認する手段がないという点です。
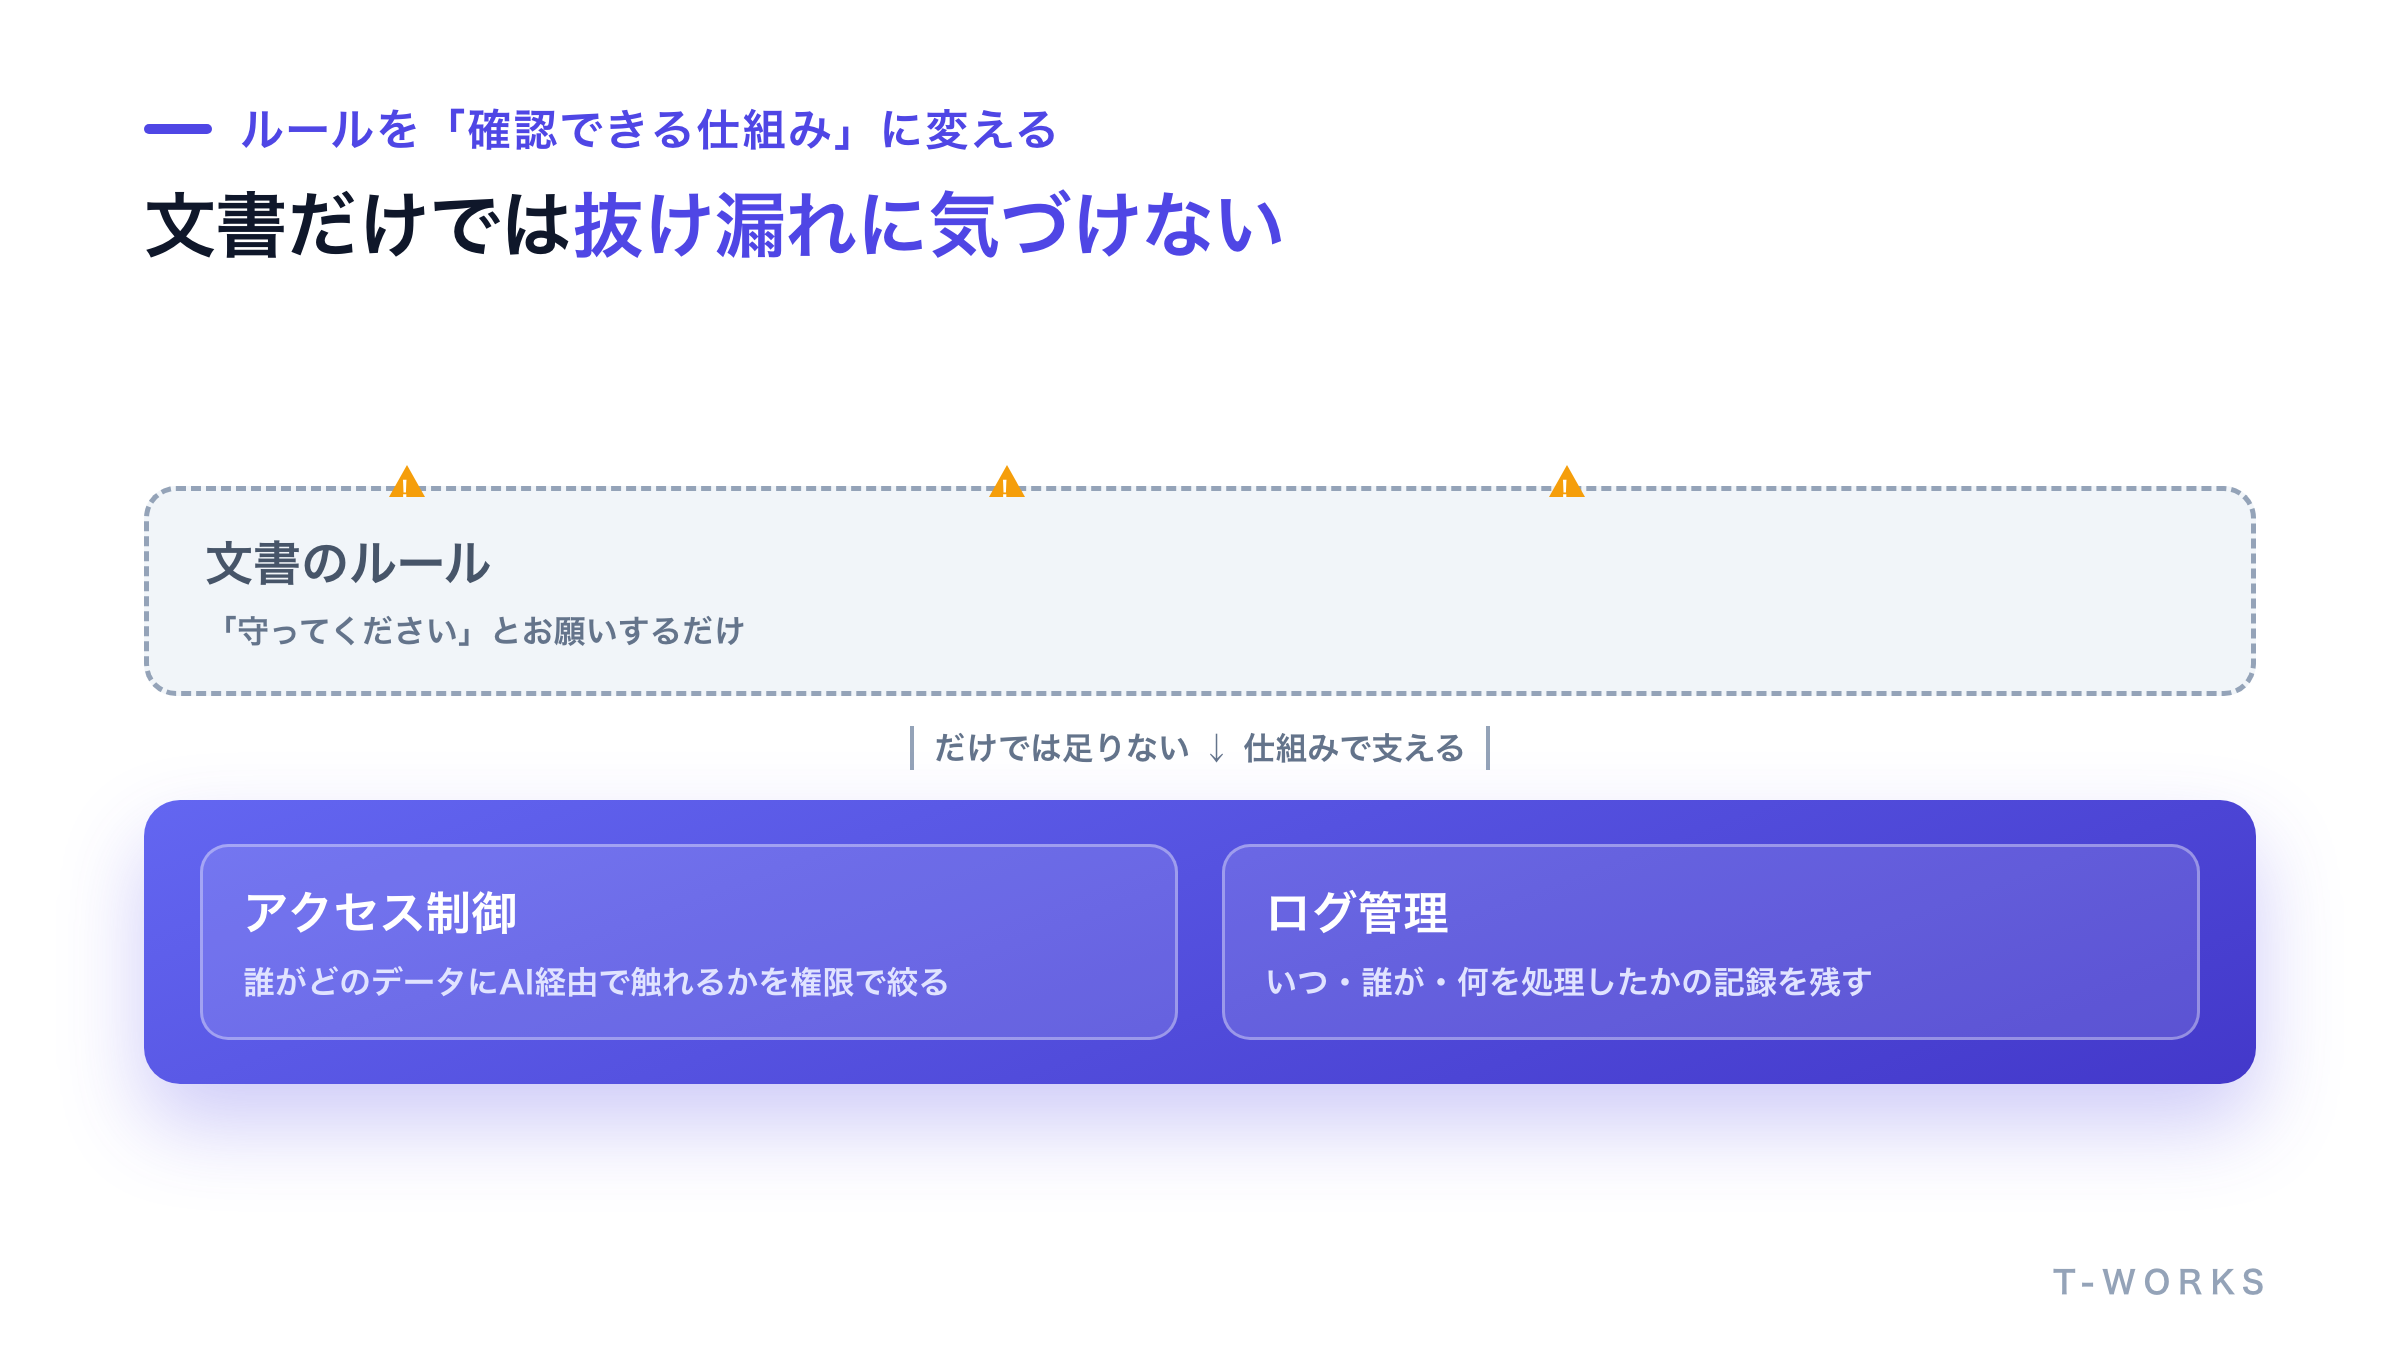
うっかり顧客情報を入力してしまった、あるいは許可していないツールを使ってしまった——文書のルールだけでは、こうした逸脱が起きても、誰かが気づいて報告しない限り分かりません。ここを埋めるのが、アクセス制御とログ管理です。誰がどの業務システム・どのデータにAI経由でアクセスできるかを権限で絞り、いつ・誰が・何を処理したかの記録を残す。これができて初めて、ルールは「お願い」から「確認できる仕組み」に変わります。
私たちが実装した社内ナレッジ検索ボット(RAG)でも、この考え方を組み込んでいます。社内文書に質問すると出典付きで回答が返る仕組みですが、本番運用ではアクセス権に応じて見せる回答を制御する設計を前提にしています。人事評価や役員限定の資料まで誰でも検索できてしまっては、ルールで「見ないでください」と書いても意味がないからです。文書のルールと、システム側の制御を両輪で作ることで、初めて「安全に使える」状態が完成します。
こうした業務別のAI実装事例を見ていただくと分かる通り、私たちは「ルールを決める」ところで終わらせず、実際にアクセス制御やログを組み込んだ仕組みまで実装する立場から、この記事を書いています。ルール作りに悩む会社の多くは、実は「何を書けばいいか」ではなく、「書いた通りに動く状態をどう作るか」で止まっています。
御社の業務・データに合わせて、入れていい/ダメな情報の線引きから、アクセス制御・ログ管理まで含めた「安全に使える仕組み」を、決めて、動くまで作ります。 ひな形をそのまま配って終わらせたくない方は、まずは無料相談で現状を聞かせてください。お気軽にご相談ください。
チェックリスト:御社の生成AIルールは「使われる」形になっているか
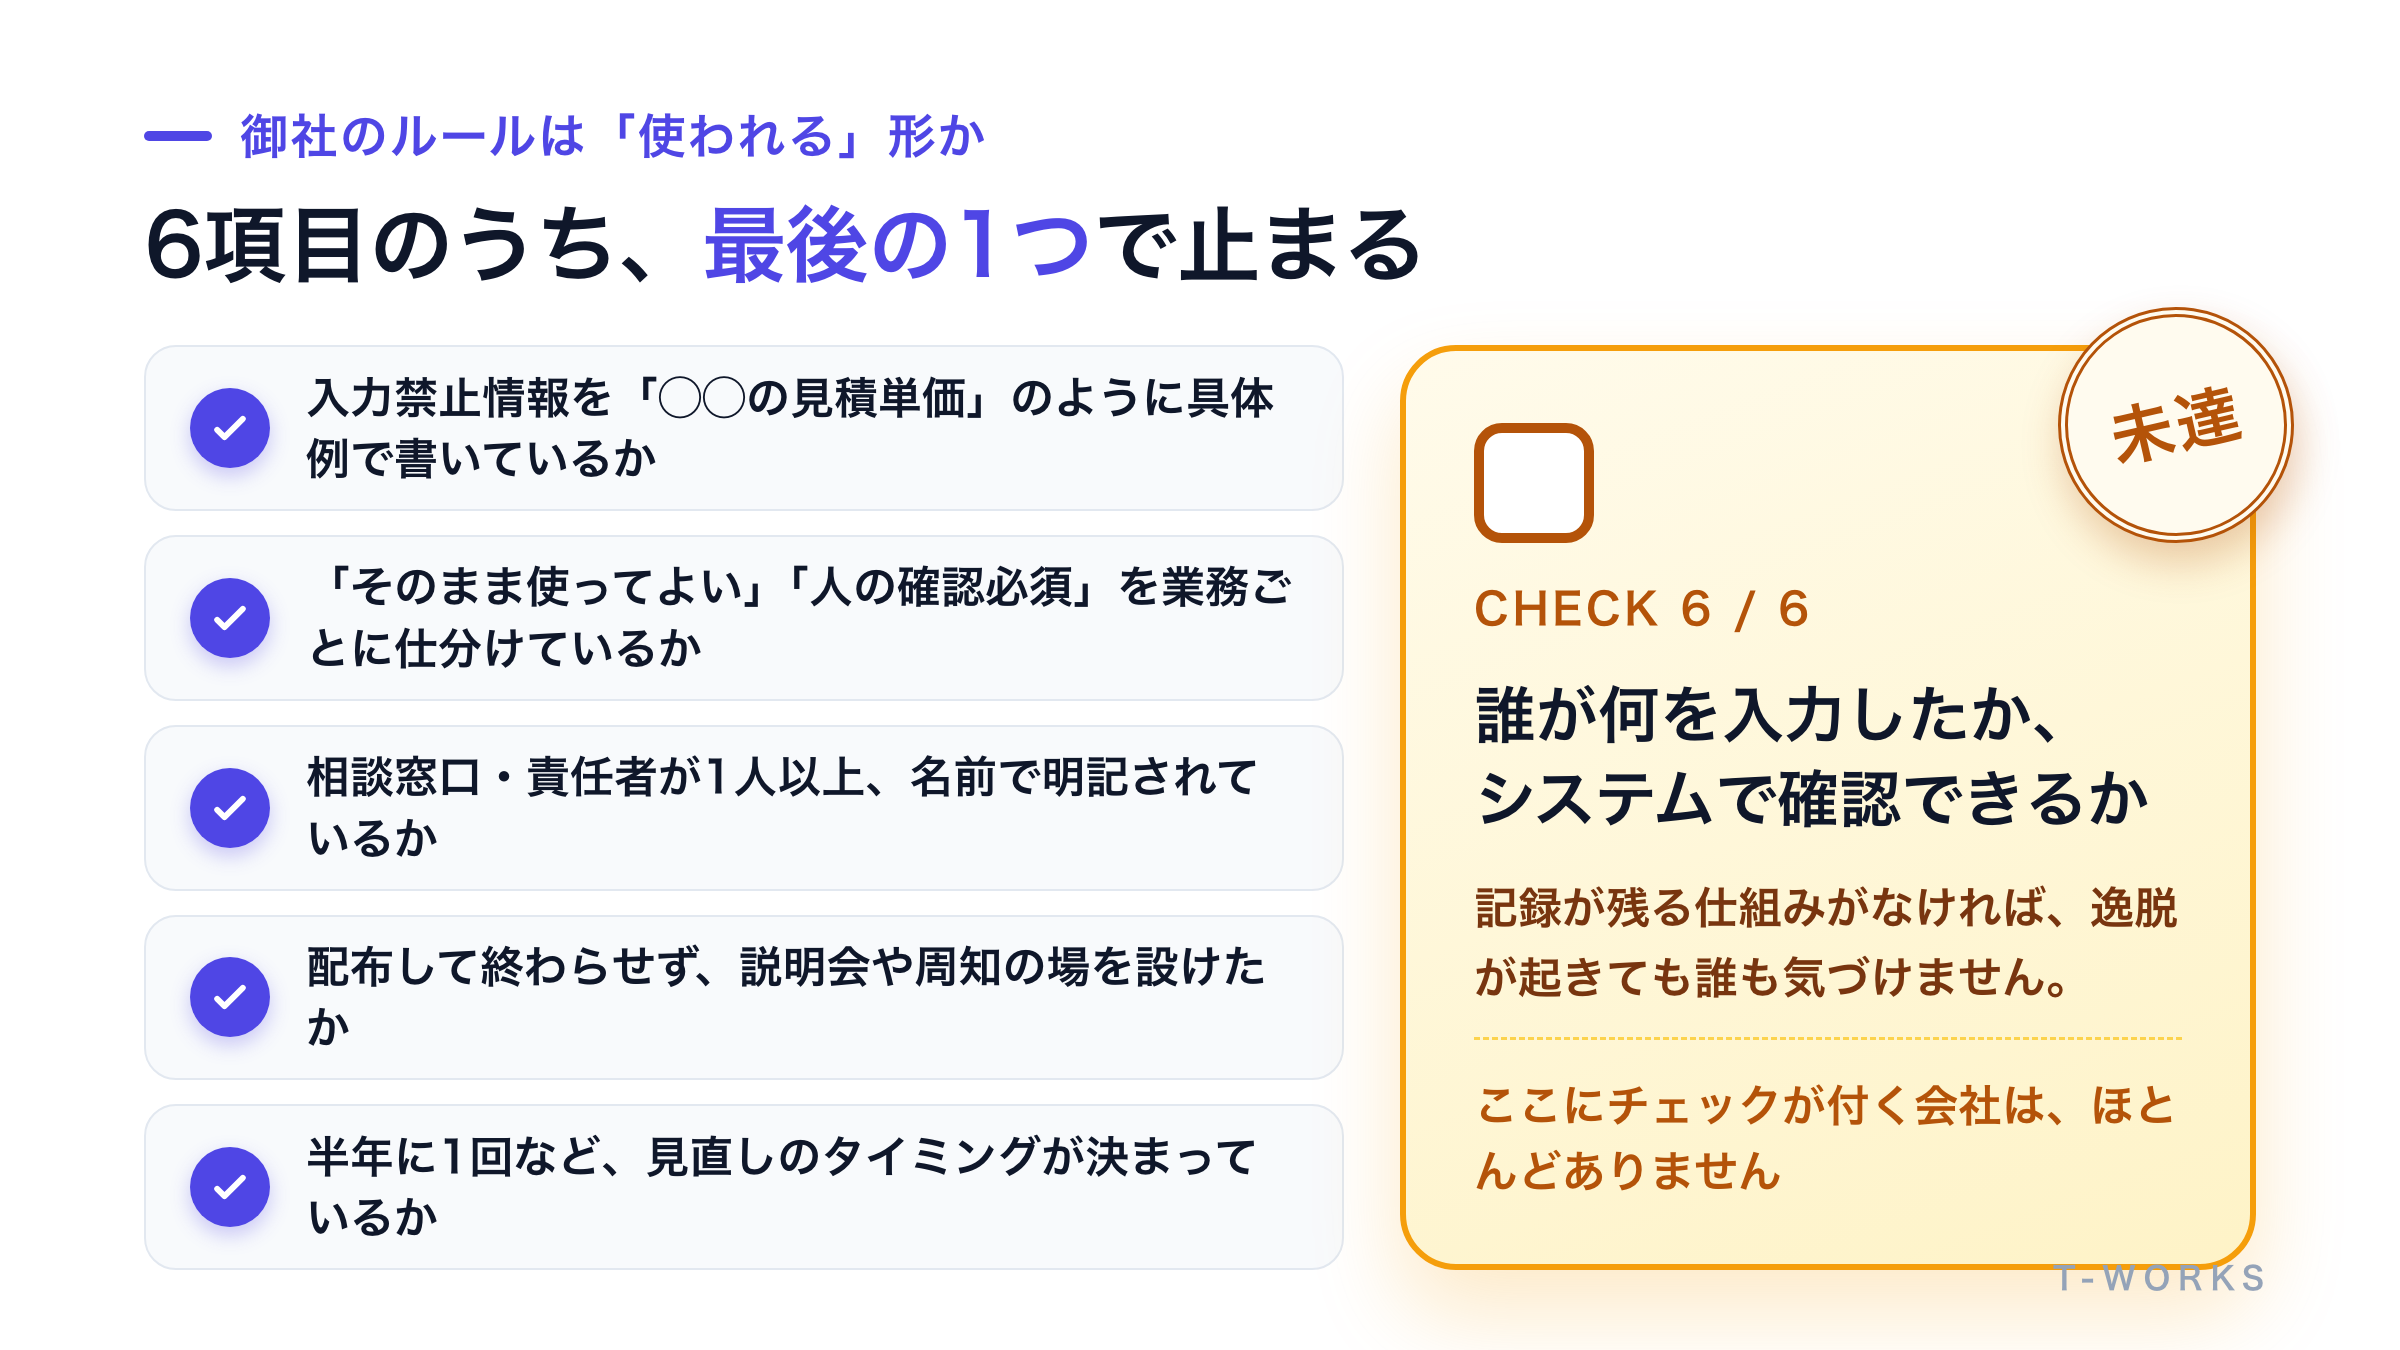
- 入力禁止情報が、業種・業務に即した具体例で書かれているか(「機密情報」ではなく「◯◯の見積単価」のように)
- 業務ごとに「そのまま使ってよい」「人の確認が必須」の仕分けがあるか
- 相談窓口・責任者が1人以上、名前で明記されているか
- 配布して終わらせず、説明会や周知の場を設けたか
- 半年に1回など、見直しのタイミングが決まっているか
- 誰が何を入力したかを、システム側で確認できる手段があるか
最後の項目にチェックが付かない会社がほとんどです。ここまで手当てできて、初めてルールが「守られているかどうか分からない」状態から抜け出せます。
まとめ
生成AIの社内ルールは、ひな形をダウンロードして社名を差し替えるだけでは機能しません。目的・対象範囲・入力禁止情報など押さえるべき9項目はシンプルですが、その中身——特に「何を入れてはいけないか」「誰が最終確認するか」——は、御社の業務とデータに合わせて自分たちで線引きするしかない部分です。そして、文書で決めたルールを実際に守られる状態にするには、アクセス制御やログ管理といった仕組みの手当てが欠かせません。
合同会社T-WORKSは、生成AIのルールを「作って終わり」にせず、御社の業務に合わせた線引きから、それを守らせる仕組みの実装までを一気通貫で担う「AI業務改善パートナー」です。「決めて、つくる。」——御社の生成AI利用でも、何を入れてよく、何を守るべきかを一緒に決め、必要ならアクセス制御やログ管理まで作りきります。ルールを作ったのに使われるか不安な方も、これから作る方も、まずは現状を聞かせてください。
→ 無料相談はこちら(お問い合わせフォームからお気軽にどうぞ)